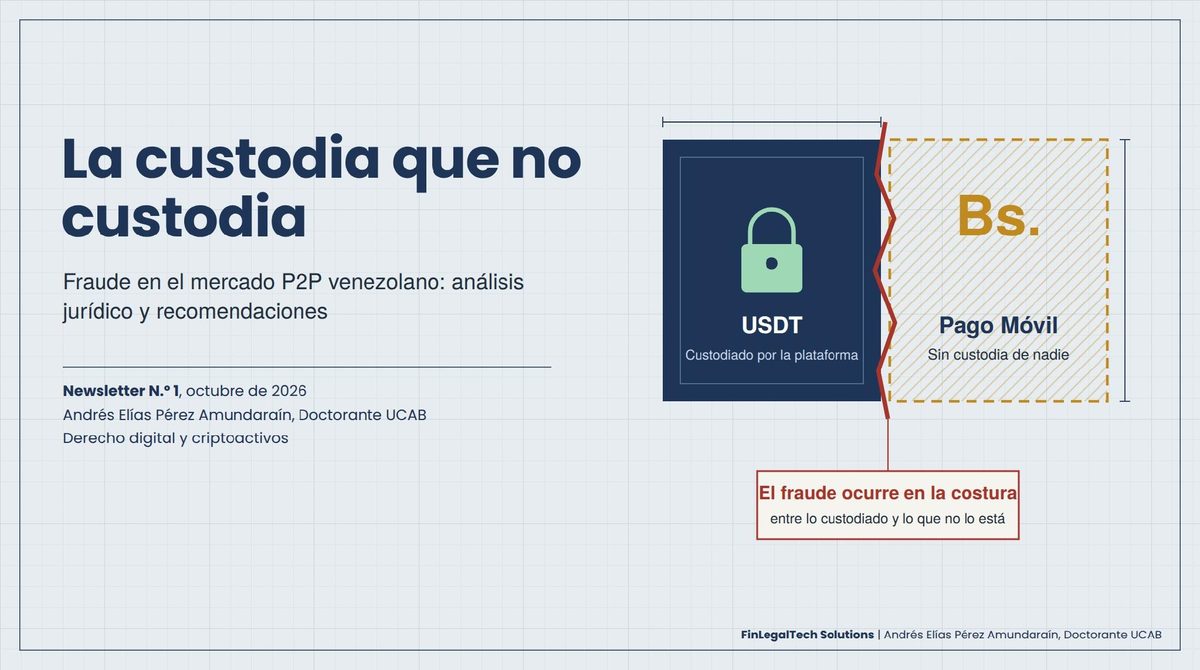
Inauguro este newsletter con un tema que veo a diario en mi práctica: el fraude en el mercado P2P venezolano. Mi objetivo con cada entrega es ofrecer a usuarios, traders, empresas y colegas un análisis jurídico riguroso y aplicable sobre derecho digital y criptoactivos.
Resumen
En mi opinión, el texto que analizo acierta en su diagnóstico central: en el mercado P2P venezolano el escrow protege el criptoactivo, pero no el bolívar, y la pérdida se origina casi siempre en la manipulación del usuario y no en la vulneración del código. Sin embargo, incurre en tres errores que un medio especializado no debe reproducir.
Primero, califica como permuta lo que, cuando se paga en bolívares, es técnicamente una compraventa. Segundo, sostiene que estas conductas son atípicas, cuando la Ley Especial contra los Delitos Informáticos y el Código Penal las abarcan con tipos tecnológicamente neutros. Tercero, trasplanta la taxonomía de fraude de las redes de tarjetas a un ecosistema dominado por pagos push (Pago Móvil, transferencias), donde no existe el contracargo.
En las páginas que siguen examino esas tesis, corrijo sus imprecisiones y propongo una agenda regulatoria centrada en la asignación de riesgos entre usuario, plataforma y banco.
Palabras clave: P2P, escrow, fraude de pago autorizado, tipicidad penal, Pago Móvil, criptoactivos, Venezuela.
1. Introducción: el P2P como infraestructura financiera de hecho
Sostengo que en Venezuela el intercambio P2P de stablecoins dejó de ser un nicho especulativo para convertirse en una infraestructura cambiaria de hecho. Trabajadores, freelancers y comercios lo usan para preservar valor y liquidar operaciones en minutos, combinando el USDT con los rieles domésticos de pago: Pago Móvil y transferencias interbancarias.
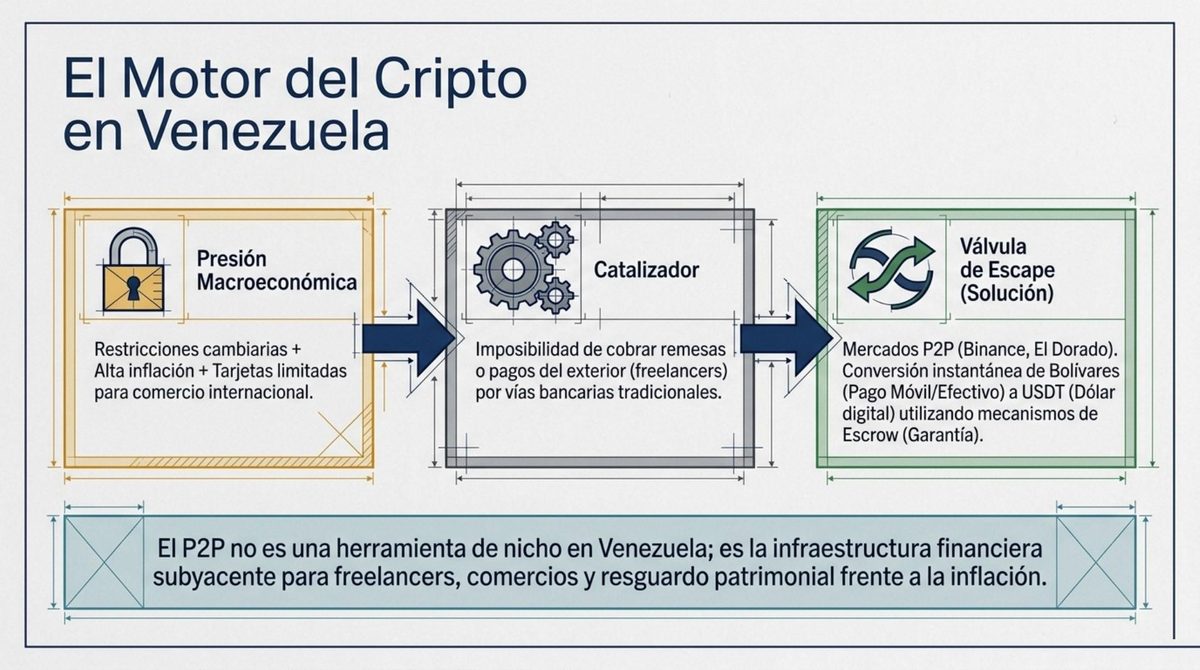
Esa funcionalidad tiene un costo poco discutido. La seguridad del sistema depende de una pieza híbrida: una mitad de la operación ocurre dentro de la plataforma y está custodiada; la otra mitad ocurre en el sistema bancario y no lo está. En mi experiencia, el fraude prospera exactamente en la costura entre ambas.
El texto que someto a análisis, difundido bajo el título El lado oscuro del P2P: 5 revelaciones críticas sobre la seguridad, los vacíos legales y el fraude en la criptoeconomía, organiza el problema en cinco ejes: el mito del escrow, la anatomía de las estafas, la «paradoja jurídica» venezolana, la taxonomía de la banca global y un protocolo de defensa. Respeto ese orden, separo lo que el texto demuestra de lo que solo afirma y añado el análisis dogmático que su enfoque divulgativo omite.
2. El escrow: una garantía unilateral
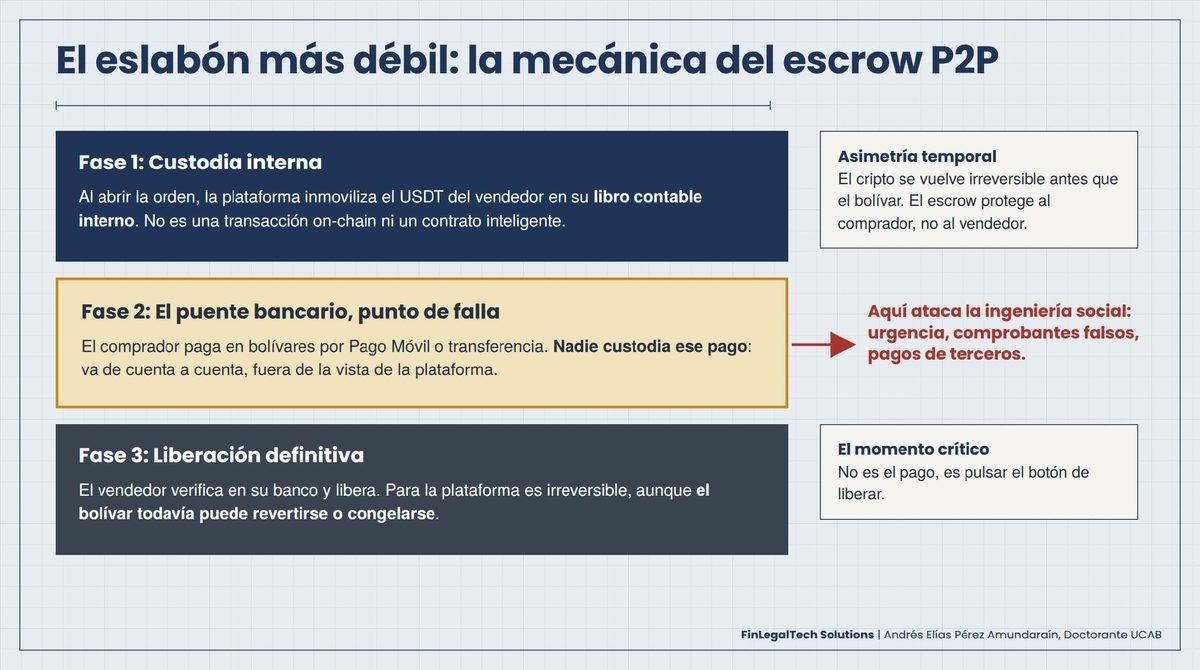
Mi tesis es que el escrow P2P garantiza solo una de las dos prestaciones del contrato: la entrega del criptoactivo. Al abrirse la orden, la plataforma inmoviliza el saldo del vendedor en su libro contable interno. No hay un contrato inteligente ni una transacción on-chain, sino un asiento en la base de datos de un custodio centralizado. La contraprestación en bolívares viaja por un riel que la plataforma no ve ni controla.
| Elemento | Prestación en cripto | Prestación en bolívares |
|---|---|---|
| Riel | Libro interno de la plataforma | Pago Móvil o transferencia bancaria |
| Quién la custodia | La plataforma (escrow) | Nadie; va de cuenta a cuenta |
| Verificación | Automática | Manual, por el vendedor |
| Reversibilidad | Solo por decisión de la plataforma | Depende del banco y del reclamo del ordenante |
| Riesgo típico | Bajo | Comprobante falso, triangulación, reverso |
De aquí extraigo dos consecuencias que el texto original enuncia solo a medias. Primera: el escrow no protege al vendedor, sino al comprador, porque es el vendedor quien entrega primero su liquidez al sistema y luego debe confiar en un pago externo. Segunda: el momento crítico no es el pago, sino la liberación. Una vez pulsado el botón, la operación es definitiva para la plataforma, aunque el bolívar que la motivó pueda aún revertirse o congelarse en el banco.
Esa asimetría temporal explica, a mi juicio, casi todas las modalidades de fraude: el criptoactivo se vuelve irreversible antes que el dinero fiduciario. Por eso considero que la frase que el texto destaca —el escrow protege las cripto, no el dinero en bolívares— es correcta, pero incompleta: tampoco protege al vendedor frente a un pago que llega y luego desaparece.
3. Tipología del fraude: lo que el inventario omite
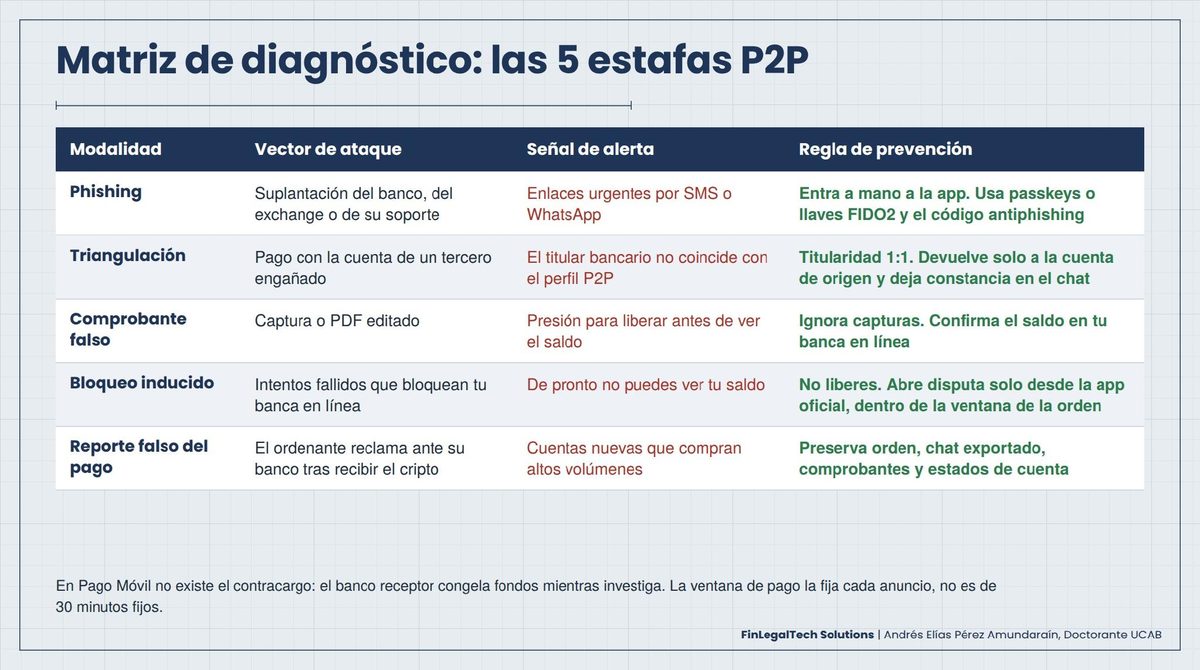
Las cinco modalidades que describe el texto son reales, pero no pertenecen a la misma categoría: unas son vectores de ataque y otras son esquemas completos. Mezclarlas impide asignar responsabilidades, por lo que propongo reordenarlas según quién sufre la pérdida y en qué momento.
| Modalidad | Naturaleza | Víctima principal | Momento del daño |
|---|---|---|---|
| Phishing / smishing | Vector de acceso (no exclusivo del P2P) | Titular de credenciales | Antes de la orden |
| Comprobante falso | Esquema de engaño | Vendedor | Al liberar sin verificar |
| Bloqueo inducido de la banca en línea | Esquema de presión | Vendedor | Al liberar bajo urgencia |
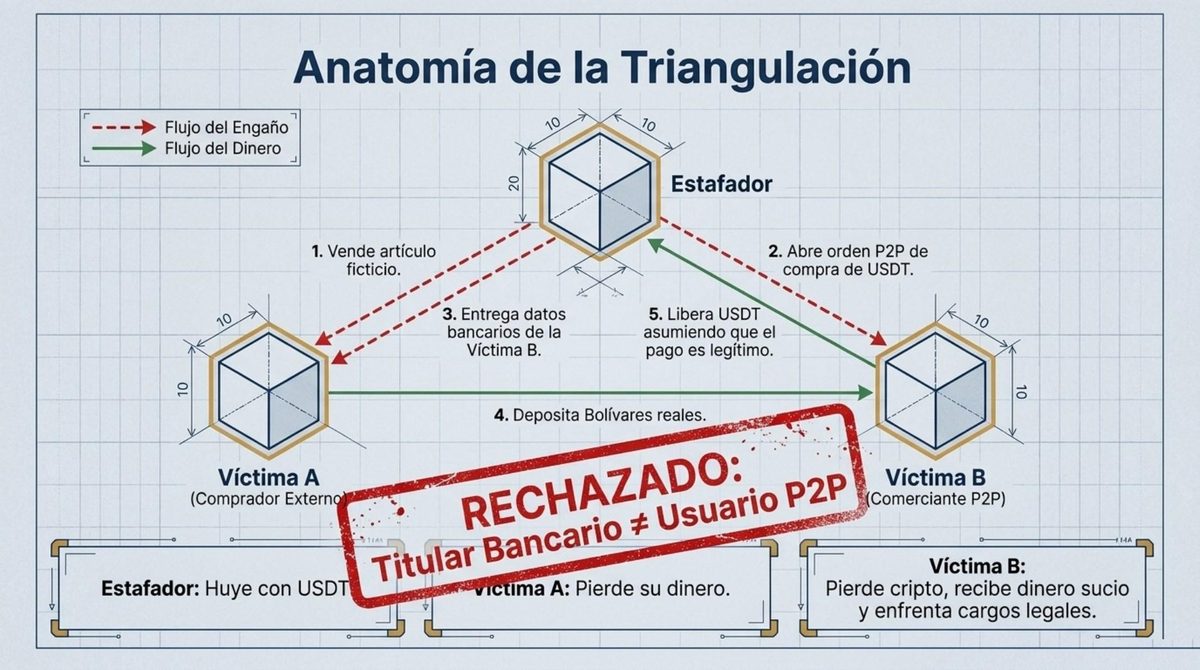
| Triangulación | Esquema con tercero defraudado | Tercero pagador y vendedor honesto | Después, al reclamar el tercero |
| Reporte fraudulento del pago | Fraude del propio ordenante | Vendedor | Horas o días después |
La triangulación merece un tratamiento aparte, porque es la modalidad con mayor carga jurídica. El vendedor honesto recibe fondos que pertenecen a un tercero engañado; cuando este reclama, el banco suele inmovilizar la cuenta receptora y el vendedor pasa, en los hechos, de víctima a sospechoso. Su exposición ya no es solo patrimonial: queda sujeto a escrutinio por prevención de legitimación de capitales y, eventualmente, a una investigación penal.
A partir de los casos que atiendo, identifico además cuatro patrones frecuentes que el texto omite:
Las cuentas «mula» alquiladas a terceros.
La suplantación del soporte técnico de la propia plataforma.
El pago parcial seguido de presión para liberar la totalidad.
El uso del P2P como capa de conversión del producto de otros delitos.
Este último es el que más pesa en los análisis de riesgo de los bancos. Explica una consecuencia que el artículo no menciona: el bloqueo preventivo de cuentas de usuarios legítimos, que considero hoy uno de los daños colaterales más costosos del ecosistema.
En todos los casos, el denominador común es el que el texto identifica con acierto: la urgencia inducida. Ninguna modalidad requiere vulnerar la plataforma; todas requieren que una persona actúe antes de verificar.
4. Calificación civil: ¿permuta o compraventa?
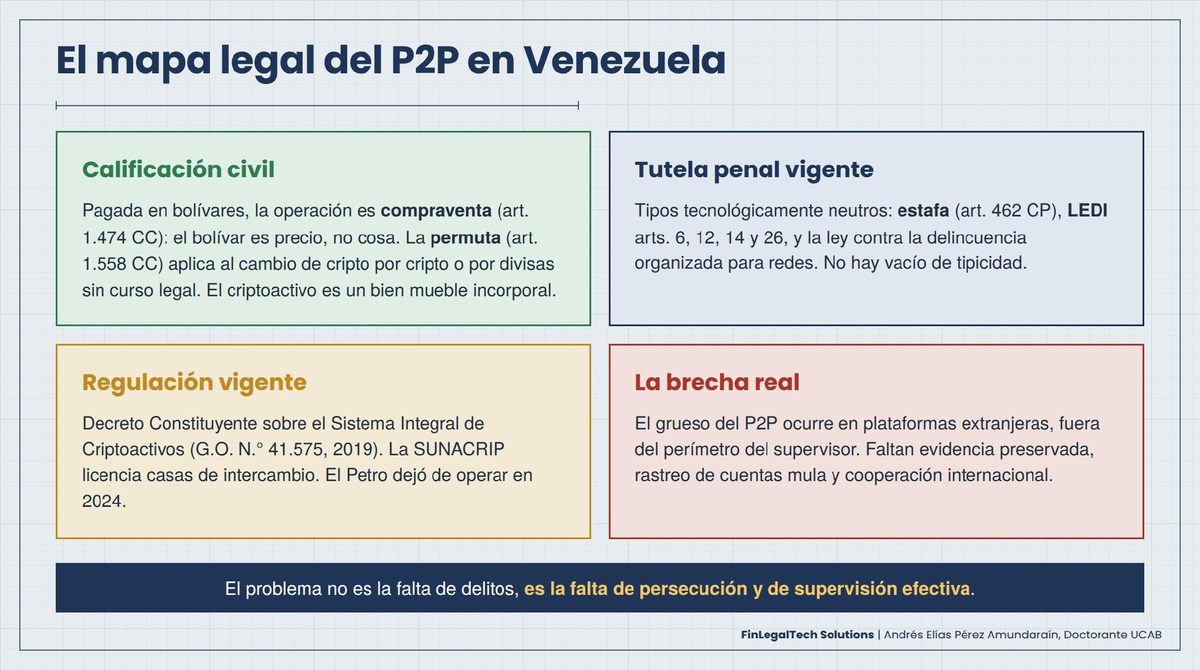
Mi posición es clara: cuando el precio se paga en bolívares, la operación P2P no es una permuta sino una compraventa. El texto la encuadra en el artículo 1.558 del Código Civil, que define la permuta como el contrato en que cada parte se obliga a dar una cosa para obtener otra. Pero el bolívar no es una «cosa» más: es la moneda de curso legal, y su entrega a cambio de un bien configura un precio en dinero, elemento definitorio de la venta (artículo 1.474 del mismo Código).
La distinción no es académica. Determina qué obligaciones de saneamiento y garantía rigen, cómo se interpreta el incumplimiento del comprador que no paga y qué régimen aplica a los vicios del consentimiento. La permuta sí es, en mi criterio, la figura correcta para el intercambio de un criptoactivo por otro, o de USDT por divisas que no son de curso legal en la jurisdicción, supuesto que exige un análisis propio. En ambos casos, trato el criptoactivo como un bien mueble incorporal.
Más relevante aún es la relación con la plataforma, que el texto no aborda. A mi juicio, existen dos vínculos superpuestos:
El contrato entre comprador y vendedor, de compraventa, perfeccionado por el consentimiento en la orden.
El contrato de cada usuario con la plataforma, de adhesión, que combina elementos de custodia, mandato de liberación condicionada y prestación de servicios tecnológicos.
La pregunta jurídica decisiva es si la plataforma asume solo una obligación de medios (proveer el mecanismo y un procedimiento de disputa diligente) o alguna obligación de resultado frente al usuario defraudado. Sus términos de servicio suelen limitar al máximo la responsabilidad y remitir a ley y foro extranjeros. La validez y oponibilidad de esas cláusulas frente a un usuario domiciliado en Venezuela es, en mi opinión, una cuestión abierta que la doctrina nacional aún no ha resuelto.
5. Calificación penal: el falso vacío de tipicidad
Considero que esta es la tesis más débil del texto: que el fraude P2P queda en una «zona gris de impunidad» porque ninguna norma menciona el escrow, los comprobantes digitales en entornos P2P o los reversos. El principio de legalidad (artículo 49.6 de la Constitución) exige que la conducta esté descrita en la ley, no que la ley nombre la tecnología con que se comete. Un tipo penal tecnológicamente neutro es, precisamente, la técnica legislativa que evita la obsolescencia.
Aplicado a las modalidades descritas, mi mapa de tipicidad es el siguiente:
| Conducta | Tipo penal aplicable | Observación |
|---|---|---|
| Engaño para obtener la liberación (comprobante falso, urgencia inducida) | Estafa, art. 462 del Código Penal | La pena sube a dos a seis años si se infunde temor de un peligro imaginario o la creencia de cumplir una orden de autoridad |
| Alteración del comprobante digital | Falsificación de documentos, art. 12 de la Ley Especial contra los Delitos Informáticos (LEDI), en concurso con la estafa | Exige que el documento falso se incorpore a un sistema (por ejemplo, cargado en la orden); una imagen enviada por mensajería es solo el medio de la estafa |
| Anuncio P2P con precio, condiciones o identidad falsos | Oferta engañosa, art. 26 LEDI | Sanciona la oferta fraudulenta por medios tecnológicos aunque el engaño no llegue a consumar la estafa |
| Toma de cuentas (account takeover), SIM swap | Acceso indebido (art. 6 LEDI) y fraude informático (art. 14 LEDI) | El art. 14 exige manipular el sistema o la data, no solo engañar a la persona |
| Bloqueo inducido de la banca en línea y presión para liberar | Acceso indebido intentado (art. 6 LEDI) como medio de la estafa; extorsión (art. 459 del Código Penal) si se constriñe a la víctima | La frontera es el medio: el engaño que induce a error es estafa; la intimidación mediante amenazas de graves daños o la simulación de órdenes de autoridad para constreñir a la víctima apunta a la extorsión |
| Reporte falso del pago ante el banco | Estafa y, eventualmente, simulación de hecho punible si se denuncia ante la autoridad | El ordenante obtiene el criptoactivo y además recupera el dinero |
| Actuación de una red estructurada | Ley Orgánica contra la Delincuencia Organizada y Financiamiento al Terrorismo | Agrava y habilita otras técnicas de investigación |
Para el práctico, la observación dogmática que considero más útil es la distinción entre el artículo 14 de la LEDI y la estafa común. El fraude informático castiga la manipulación de sistemas; la ingeniería social pura, en cambio, engaña a una persona y se reconduce a la estafa clásica. Por mi experiencia como Fiscal Auxiliar del Ministerio Público, confundirlas es la causa de buena parte de las acusaciones mal calificadas.
El problema real, a mi juicio, no es de tipicidad sino de persecución: preservación de la evidencia digital, identificación de titulares tras cuentas mula, cooperación de plataformas domiciliadas en el exterior y capacidad técnica de los órganos de investigación. Afirmar la impunidad normativa, además de inexacto, tiene un efecto pernicioso: desalienta la denuncia de víctimas que sí cuentan con tutela penal.
6. Marco institucional: un retrato desactualizado
El texto describe el marco venezolano como si el Petro y el decreto de 2018 siguieran siendo su eje; en mi análisis, ambos están superados. La norma rectora vigente es el Decreto Constituyente sobre el Sistema Integral de Criptoactivos (Gaceta Oficial N.° 41.575, 30 de enero de 2019), que fija las competencias de la SUNACRIP y derogó expresamente los Decretos N.° 3.196 (2017) y N.° 3.355 (2018), que habían creado y regulado el órgano supervisor antecesor.
Ese decreto no deroga en forma expresa el Decreto Constituyente sobre Criptoactivos y la Criptomoneda Soberana Petro (Gaceta Oficial Extraordinaria N.° 6.370, 2018). Este subsiste solo en lo que no sea incompatible con el régimen de 2019, y su objeto principal, el Petro, dejó de operar en 2024.
Los hechos posteriores cambiaron el escenario:
| Fecha | Hecho | Fuente |
|---|---|---|
| 2026 | La SUNACRIP sigue otorgando licencias a casas de intercambio; Kontigo obtuvo autorización vigente hasta el 8 de enero de 2027 | Banca y Negocios |
| Enero de 2024 | La Plataforma Patria cerró los monederos cripto y el Petro dejó de operar en la práctica | El Diario |
| Septiembre de 2023 | Se prorrogó la reestructuración de la SUNACRIP hasta marzo de 2024 | CriptoNoticias |
| Marzo de 2023 | Intervención de la SUNACRIP tras el caso de corrupción vinculado a operaciones petroleras con criptoactivos | Portafolio |
Para el problema que aquí me interesa, la consecuencia es concreta. El supervisor existe y licencia a un número reducido de plataformas locales, pero el grueso del volumen P2P ocurre en plataformas extranjeras fuera de su perímetro efectivo. El usuario defraudado en ellas no tiene una autoridad administrativa nacional ante quien reclamar; su única vía local es el banco y, después, la denuncia penal.
Esa es, para mí, la verdadera «paradoja venezolana»: no la falta de tipos penales, sino la falta de un supervisor con alcance sobre donde realmente ocurre el mercado.
7. La taxonomía de las redes de tarjetas: útil, pero trasplantada
Valoro la sección del texto dedicada a Visa como marco conceptual, pero describe un ecosistema distinto del venezolano. Las categorías que cita —Merchant Misrepresentation y Manipulation of Account Holder— forman parte de los códigos con que las redes de tarjetas clasifican los reportes de fraude, y los códigos de procesamiento para fondeo de cuentas y cuasi-efectivo identifican compras de criptoactivos con tarjeta.
La guía de Visa confirma los códigos de procesamiento 10 y 11 y el indicador de condición especial «7» en el campo 60.4, y su manual de datos de comercios de abril de 2026 ya distingue indicadores según el tipo de activo no fiduciario. Un matiz que añado: en la definición de la red, el Fraud Type D presupone que quien manipula al titular es el comercio, no cualquier tercero (Checkout.com).
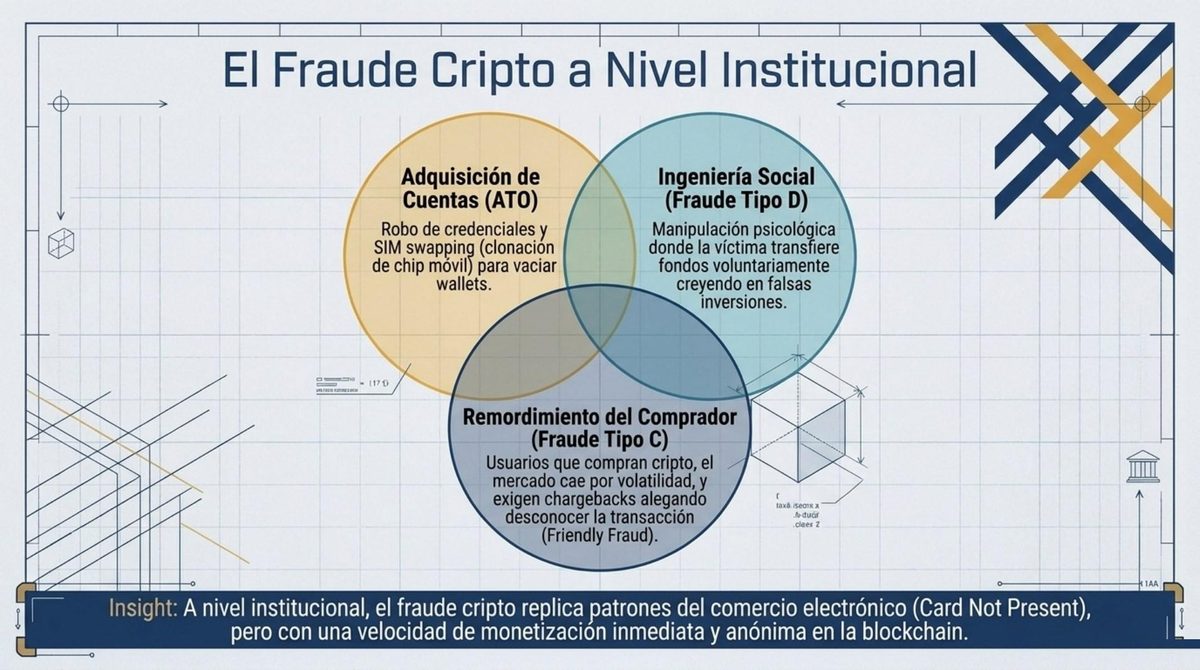
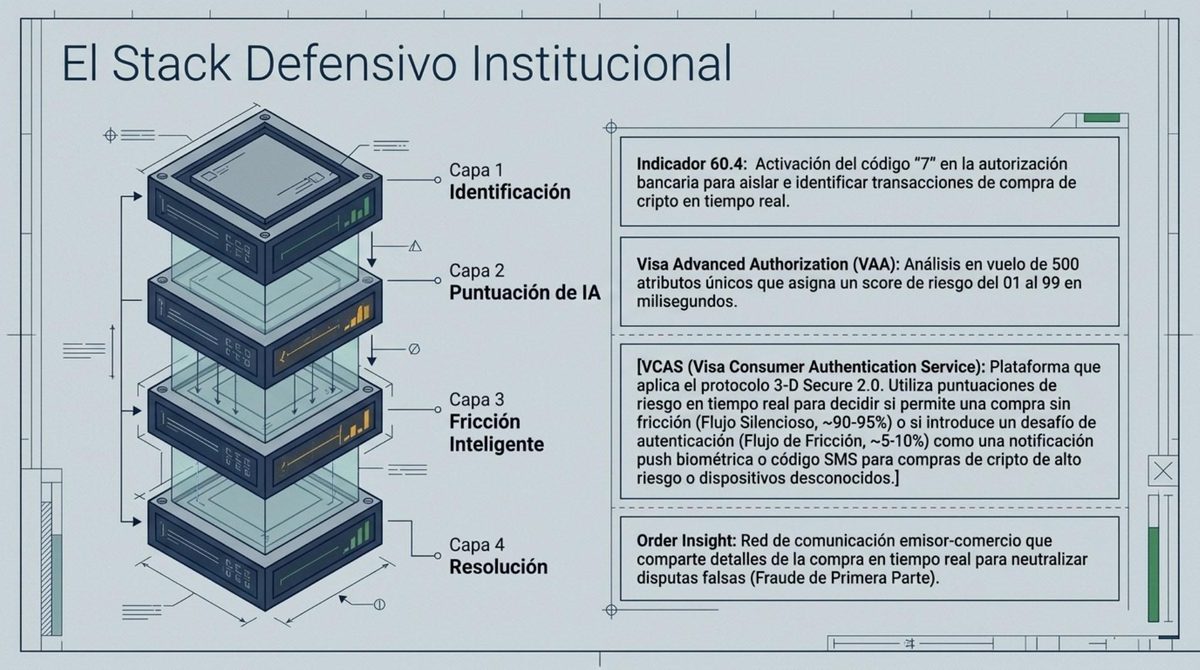
El problema es de transposición. Esa arquitectura gobierna pagos pull con tarjeta, en los que el emisor puede iniciar un contracargo (chargeback). El P2P venezolano se liquida mayoritariamente con pagos push: Pago Móvil y transferencias interbancarias que el propio ordenante inicia. En ellos no existe contracargo en sentido técnico.
Lo que ocurre ante un reclamo es distinto: el banco receptor puede inmovilizar los fondos o la cuenta mientras investiga. Para el vendedor, el efecto práctico es equivalente, pero sin las reglas, plazos y cargas probatorias que un sistema de contracargos sí establece.
En mi opinión, el concepto adecuado para el caso venezolano no es el friendly fraud de tarjetas, sino el fraude de pago autorizado (authorised push payment fraud, APP). El Reino Unido lo enfrentó con un régimen de reembolso obligatorio, vigente desde octubre de 2024, que reparte el costo entre la entidad emisora y la receptora del pago:
Tope de £85.000 por reclamación.
Franquicia opcional de hasta £100, que no puede aplicarse a clientes vulnerables.
Costo dividido en partes iguales entre ambas entidades.
Transferencias internacionales excluidas (PSR; PSR, PS25/5).
Su evaluación independiente, publicada en julio de 2026, estimó una caída de alrededor del 21 % en las pérdidas por este fraude (unos £73 millones anuales) y no halló que los usuarios se volvieran menos cuidadosos. El tope se mantiene y el regulador abrirá una consulta formal en diciembre de 2026 (Crowdfund Insider; Grant Thornton).
La lección que extraigo es de técnica regulatoria: cuando la víctima autoriza el pago engañada, la pregunta jurídica es cómo se distribuye la pérdida entre los intermediarios, no si hubo autorización. Aplicado al P2P, ese enfoque obliga a ver tres sujetos con capacidad de prevención —el usuario, la plataforma y los bancos de ambos extremos— en lugar de cargar todo el riesgo sobre el primero, como hace por defecto la máxima de «ser tu propio banco».
8. El protocolo de defensa: mis recomendaciones
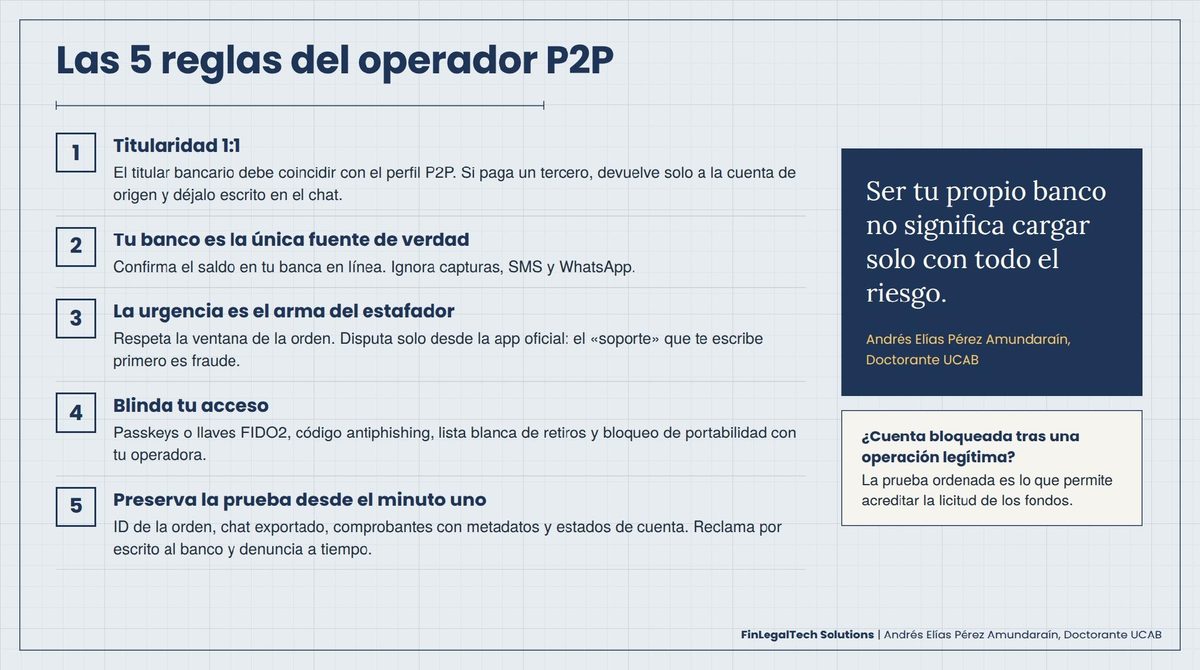
Las tres reglas del texto son acertadas, pero dos de ellas necesitan precisión y falta una cuarta: la probatoria.
| Regla del texto | Mi valoración | Mi recomendación |
|---|---|---|
| Verificar que el titular coincida y devolver pagos de terceros | Correcta | Devolver solo a la cuenta exacta de origen, nunca a otra que indique el comprador, y dejar constancia en el chat de la orden antes de cancelarla |
| No liberar sin ver el saldo; ventana de 30 minutos; disputa con el Order ID | Correcta en el fondo | La ventana de pago no es un estándar fijo: la define cada anuncio y cada plataforma. La disputa se abre solo desde la aplicación oficial; el falso «agente de soporte» es en sí una modalidad de fraude |
| Sustituir el 2FA por SMS por TOTP | Mejora real, no suficiente | El TOTP elimina el riesgo de SIM swap, pero puede robarse con phishing en tiempo real. Lo robusto son las llaves FIDO2 o passkeys, el código antiphishing de la plataforma, la lista blanca de direcciones de retiro y la protección de portabilidad con la operadora |
La regla que añado es la de preservar la prueba desde el primer minuto. Quien pretenda una tutela penal o civil necesita conservar:
El identificador de la orden.
El historial del chat exportado.
Los comprobantes con sus metadatos.
Los estados de cuenta oficiales del banco, no solo capturas de pantalla.
A ello sumo dos pasos: el reclamo escrito ante el banco dentro de los plazos de su normativa y la denuncia oportuna ante los órganos de investigación penal. Si su cuenta bancaria o de plataforma fue bloqueada tras una operación P2P legítima, la documentación ordenada desde el inicio es lo que permite acreditar la licitud de los fondos y levantar la medida con rapidez.
Dos observaciones finales sobre el texto como pieza divulgativa. La recomendación sobre pantallas 3DSecure corresponde a pagos con tarjeta y aporta poco al P2P liquidado por Pago Móvil. Y la cita final sobre que la plataforma «nunca» bloqueará una cuenta por no liberar carece de fuente identificada; en un medio especializado debe atribuirse a la política oficial de la plataforma que la emite o eliminarse.
9. Mis propuestas de lege ferenda y conclusiones
Estoy convencido de que la respuesta regulatoria adecuada no es crear tipos penales con nombre de tecnología, sino redistribuir el riesgo entre quienes pueden prevenirlo. Propongo cinco líneas de acción:
Reglas de asignación de pérdidas en pagos push. Un régimen inspirado en el modelo de fraude de pago autorizado, que defina cuándo el banco emisor y el receptor responden frente al usuario engañado.
Debido proceso en el bloqueo de cuentas. Plazos máximos de inmovilización, notificación motivada al titular y un procedimiento expedito para levantar la medida cuando el usuario acredite la licitud de la operación.
Perímetro de supervisión real. Un supervisor de activos virtuales cuyo alcance comprenda a las plataformas extranjeras que ofrecen servicios a residentes, alineado con las recomendaciones del GAFI sobre proveedores de servicios de activos virtuales.
Canales de cooperación con plataformas. Protocolos formales para que fiscales y órganos de investigación obtengan datos de órdenes y usuarios con celeridad, que hoy es el principal cuello de botella de la persecución.
Especialización probatoria. Formación de jueces, fiscales y peritos en evidencia digital de criptoactivos, y estándares de cadena de custodia para comprobantes electrónicos.
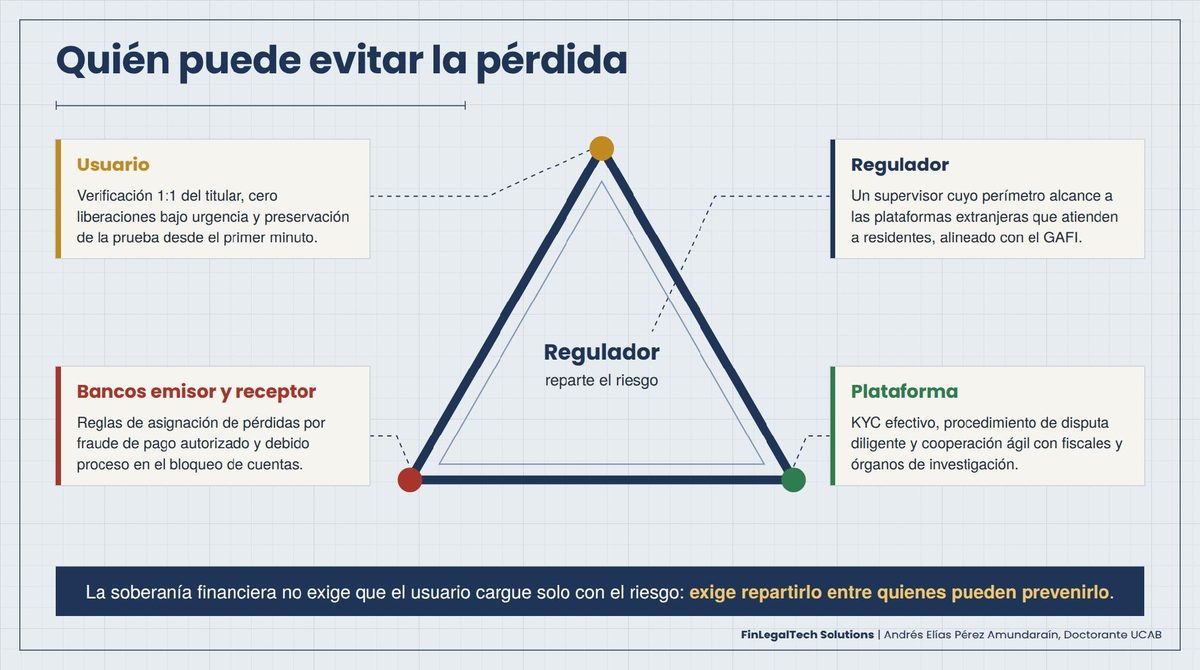
En síntesis, el texto que analicé acierta en el diagnóstico conductual: el eslabón débil es el criterio humano bajo presión, y el escrow no protege la contraprestación fiduciaria. Yerra, en cambio, en tres afirmaciones jurídicas que un público especializado no debe asumir sin crítica: la operación pagada en bolívares es compraventa y no permuta; las conductas descritas sí son típicas en el derecho venezolano vigente; y la arquitectura de contracargos de las redes de tarjetas no describe el P2P liquidado por Pago Móvil.
La pregunta con que cierra el texto —si estamos preparados para asumir la custodia total de nuestro dinero— me parece mal planteada como disyuntiva. La soberanía financiera individual no exige que el usuario soporte en solitario todos los riesgos. Exige que el derecho distribuya esos riesgos entre quienes tienen información y capacidad de prevenirlos. Esa es, a mi juicio, la tarea pendiente del regulador venezolano.
Referencias
Normativa citada
Constitución de la República Bolivariana de Venezuela, art. 49.6 (principio de legalidad penal).
Código Civil, arts. 1.474 (compraventa) y 1.558 (permuta).
Código Penal, arts. 459 (extorsión) y 462 (estafa).
Ley Especial contra los Delitos Informáticos, Gaceta Oficial N.° 37.313 (2001), arts. 6 (acceso indebido), 12 (falsificación de documentos), 14 (fraude) y 26 (oferta engañosa).
Ley Orgánica contra la Delincuencia Organizada y Financiamiento al Terrorismo.
Decreto Constituyente sobre Criptoactivos y la Criptomoneda Soberana Petro, Gaceta Oficial Extraordinaria N.° 6.370 (2018).
Decretos N.° 3.196 (2017) y N.° 3.355 (2018), derogados en 2019.
Decreto Constituyente sobre el Sistema Integral de Criptoactivos, Gaceta Oficial N.° 41.575 (2019).
Fuentes consultadas
CriptoNoticias: Venezuela emite ley para regir su Sistema Integral de Criptoactivos.
CriptoNoticias: prórroga de la reestructuración de la SUNACRIP.
LEGA: análisis del Decreto Constituyente sobre el Sistema Integral de Criptoactivos.
Raymond Orta: Delitos relacionados con criptoactivos en Venezuela.
El Diario: cronología del Petro.
Portafolio: por qué fue apagado el Petro.
Banca y Negocios: autorización de la SUNACRIP a Kontigo.
Visa: guía de códigos de procesamiento para transacciones de criptoactivos y manual de datos de comercios (abril de 2026).
Checkout.com: tipos de fraude reportados a las redes de tarjetas.
Payment Systems Regulator (PSR): régimen de reembolso por fraude APP y documento PS25/5.
Crowdfund Insider y Grant Thornton: evaluación independiente del régimen APP (julio de 2026).
Sobre el autor
Soy Andrés Elías Pérez Amundaraín, Doctorante UCAB, abogado especializado en derecho digital y criptoactivos, profesor universitario y Founder & CEO de FinLegalTech Solutions. Fui Fiscal Auxiliar del Ministerio Público y abogado corporativo en sectores regulados como banca y telecomunicaciones.
En FinLegalTech Solutions asesoramos a usuarios, traders y empresas en bloqueos de cuentas y fondos en plataformas de criptoactivos, cumplimiento KYC/AML y preservación de evidencia digital.
Contacto: andres@finlegaltechsolutions.com · Instagram: @Dr.Cripto27
Este artículo tiene fines informativos y académicos y no constituye asesoría legal para un caso concreto. Cada situación requiere un análisis particular de sus hechos y documentos.
Recibe la próxima edición en tu correo
Análisis jurídico y financiero sobre IA, criptoactivos y cumplimiento. Un correo cada dos semanas.
Puedes darte de baja con un clic.