El robo de unos 6.300 millones de dólares a Binance no rompió la criptografía de Ethereum ni la de ninguna otra cadena de bloques, ni vació las cuentas de los clientes. Lo que se rompió fue más prosaico y más grave: la cadena de control de quien custodia. Entre lo que se sabe, lo que se dice y lo que se exagera, conviene separar la paja del grano antes de opinar, y sobre todo antes de litigar.
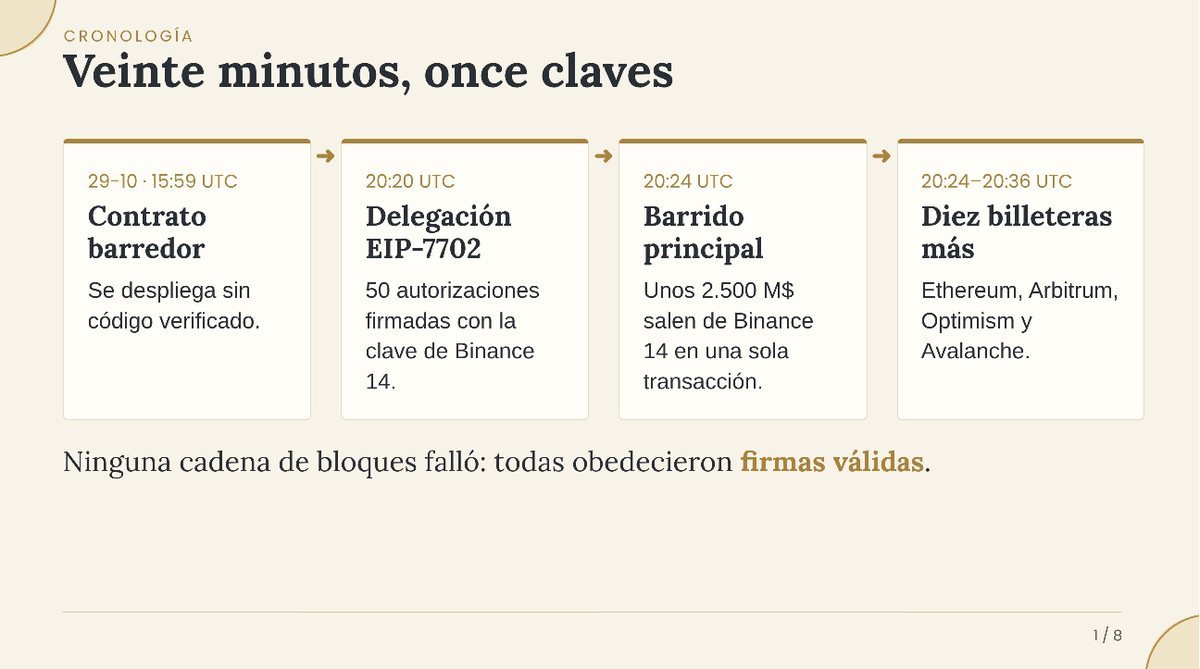
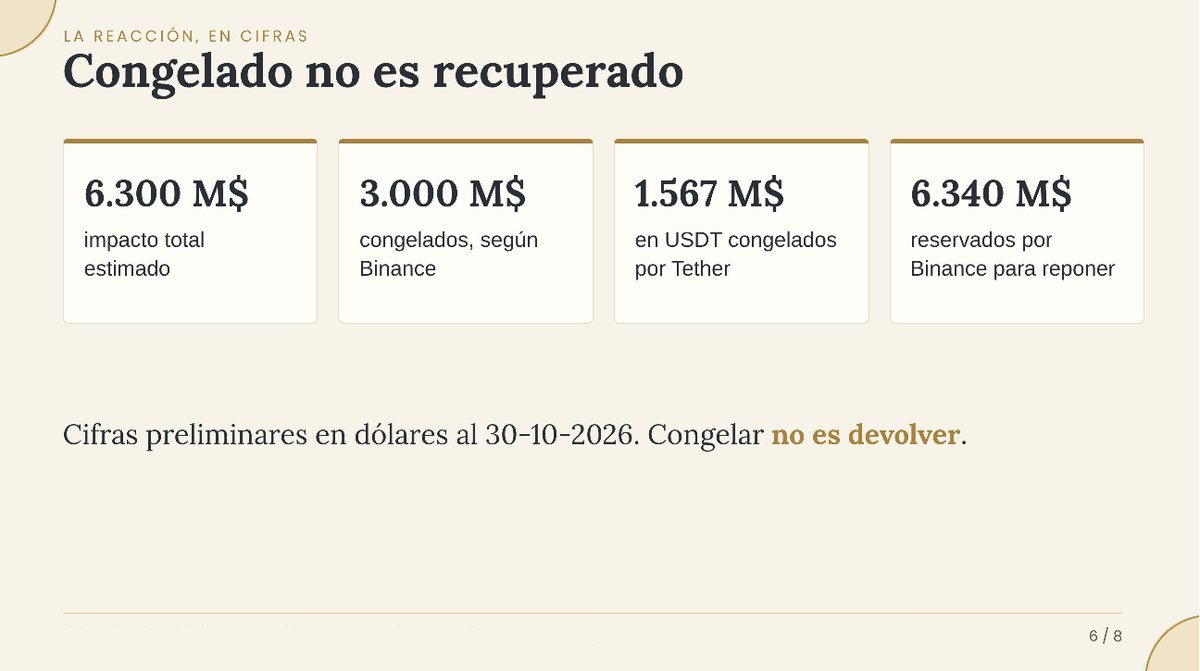
En la noche del jueves 29 de octubre, a eso de las 20:20 UTC (las 4:20 de la tarde en Venezuela), empezaron a salir fondos de las billeteras calientes de Binance. En menos de veinte minutos el atacante había barrido once claves en cuatro cadenas de bloques. Binance cifra el impacto total en unos 6.300 millones de dólares; Chainalysis lo sitúa en 6.400 millones. Es, con holgura, el mayor robo de criptoactivos del que se tenga registro: cuadruplica el de Bybit de febrero de 2025 (unos 1.500 millones) y multiplica por diez el del puente Ronin de 2022.
Desde entonces circulan en redes hilos y vídeos de todo tipo. Me llegaron tres que sirven de muestra: un hilo de @LokiCripto sobre la “jugada brillante” del atacante en Aave, un resumen de @ErickSky de lo que dijo el codirector ejecutivo de Binance, y un vídeo de TikTok (@techzone_oficial) que anima las cifras del golpe. Los contrasté con las fuentes primarias que pude abrir: los comunicados de Binance y de sus directivos, el informe de LlamaRisk en el foro de gobernanza de Aave, los análisis de Chainalysis y Blockaid, la cobertura de Reuters y la especificación EIP-7702.
Adelanto la conclusión: los tres materiales aciertan más de lo que suele acertar un contenido viral, pero cada uno deja fuera lo que más importa a un abogado. El hilo de Aave confunde ingenio con impunidad; el resumen de Binance repite sin matiz que “el dinero de la gente no se tocó”; y el vídeo da por cerradas cifras que su propio pie de página llama preliminares. Vamos por partes.
1. Lo que se sabe, con hora y fuente
Lo que sigue está confirmado por al menos una fuente primaria o por un medio de referencia que cita a la fuente. Las horas están en UTC; para Caracas hay que restar cuatro.
| Hora (UTC) | Hecho | Fuente |
|---|---|---|
| 28-10 | La billetera operativa del atacante se financia con tres retiros de Tornado Cash y ensaya la secuencia en tres billeteras con 2 a 6 dólares | Blockaid |
| 29-10, 15:59 | Se despliega el contrato “barredor” que luego recibirá la delegación (sin código verificado) | Blockaid |
| 20:20:59 | Una transacción de tipo 4 (EIP-7702) entrega a la billetera “Binance 14” cincuenta autorizaciones firmadas con su clave; solo una coincide con el nonce vigente | Blockaid; Chainalysis describe el mismo mecanismo |
| 20:24:23 | Barrido principal desde Binance 14: 167.464 ETH, 1.615 millones de USDT y unos 60 tokens más, cerca de 2.500 millones de dólares, hacia una dirección nueva | Blockaid; LlamaRisk (Aave) |
| 20:24–20:36 | Barridos paralelos desde otras diez billeteras calientes en Ethereum, Arbitrum, Optimism y Avalanche | Blockaid; LlamaRisk |
| 20:58–21:01 | Una billetera del atacante deposita 60 millones de USDT en Aave V3 y toma prestados 19.762 WETH (unos 44,6 millones) | LlamaRisk (Aave) |
| 21:14 | Comienzan los congelamientos de stablecoins | Chainalysis |
| 21:42–23:04 | Aave congela preventivamente 175 reservas en V3 (16 redes) y 117 en V4 | LlamaRisk (Aave) |
| 30-10, 00:52 | Binance informa 3.000 millones en activos congelados verificados | Binance, vía Cointelegraph |
| 02:25 | Binance atribuye el acceso inicial a la laptop comprometida de un ingeniero DevOps; dice no haber hallado filtración de claves privadas; estima el impacto en 6.300 millones | Binance en X, vía Fox Business y Cointelegraph |
| 04:30 | Chainalysis y TRM Labs atribuyen el ataque al grupo norcoreano TraderTraitor | Chainalysis; Cointelegraph |
| 10:55 | Binance anuncia que reservó más de 6.340 millones de fondos propios, 5.000 de ellos ya en los mismos tokens robados | Binance, vía Decrypt |
| 14:34 | Richard Teng: hubo “puntos adicionales de intrusión”, un mecanismo que destruía rastros y una delegación EIP-7702 que “no pasó por nuestros controles normales de aprobación”; retiros en unas 40 horas y prueba de reservas el lunes | Teng, vía Decrypt y Cointelegraph |
Reuters, por su parte, informó que el FBI y el Servicio Secreto de EE. UU. trabajan con Binance, y el FBI confirmó estar “al tanto del incidente”. Las cifras siguen moviéndose. Al cierre de esta edición no hay informe técnico final (post-mortem) de Binance, y el total exacto, por activo y por cadena, no se ha publicado.
¿Qué se llevaron? El único desglose parcial que encontré con fuente identificable es el de Glassnode, citado por Yahoo Finance: unos 1.660 millones en USDT, 17.985 BTC (cerca de 1.450 millones) y unos 767 millones en USDC, además de ETH y otros tokens sin cifra. Glassnode añade que las reservas de BNB quedaron intactas. Esas tres partidas suman unos 3.900 millones; el resto no tiene desglose público. El dato importa por una razón: casi 2.400 millones del botín estaban en stablecoins congelables, y eso explica la prisa del atacante por convertirlos.
2. El modus operandi, en tres capas
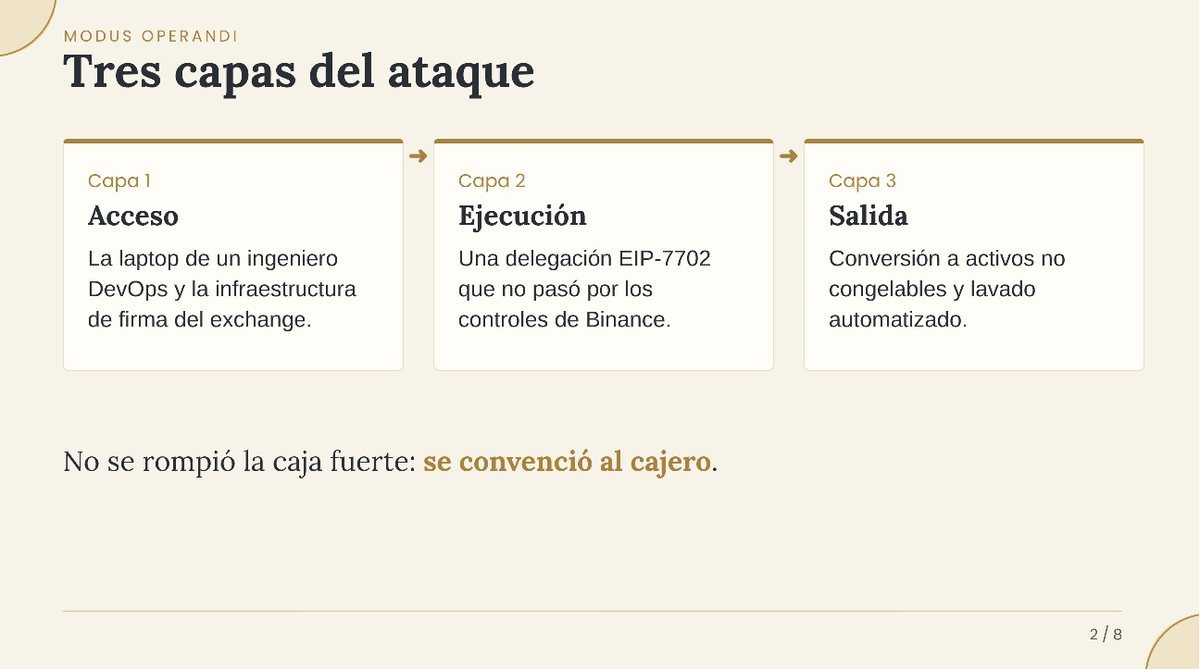
Para entender el golpe hay que separar tres cosas que en redes se mezclan: cómo entró el atacante, cómo sacó los fondos y cómo los está moviendo.
Primera capa: el acceso
Binance sostiene que todo empezó con la laptop comprometida de un ingeniero DevOps, desde la cual el atacante alcanzó un contenedor de servicio y pudo someter retiros no autorizados. Luego encontró “puntos adicionales de intrusión” y un mecanismo que iba borrando herramientas y huellas. También afirma que no halló evidencia de que se filtraran claves privadas. Blockaid habla de “uso indebido de la clave” a través de la infraestructura de firma, no de una clave robada.
Las dos versiones encajan, y la diferencia importa. Las autorizaciones EIP-7702 que se usaron estaban firmadas con la clave de Binance 14. Si la clave no salió de la casa, alguien logró que el sistema de firma de Binance firmara lo que no debía. Es la misma lección de Bybit en 2025, atribuida por el FBI al mismo grupo: no se rompe la caja fuerte, se convence al cajero. TraderTraitor tiene un patrón documentado de atacar a desarrolladores e ingenieros, no a los algoritmos.
Segunda capa: la ejecución con EIP-7702
EIP-7702 es un estándar de Ethereum, de estado “final”, que permite a una cuenta ordinaria (EOA) delegar su ejecución en el código de un contrato. La cuenta firma una autorización con su cadena, la dirección del contrato y su nonce; a partir de ahí, cualquiera que llame a esa cuenta ejecuta el código delegado como si fuera de ella. Tres rasgos de la especificación explican el golpe:
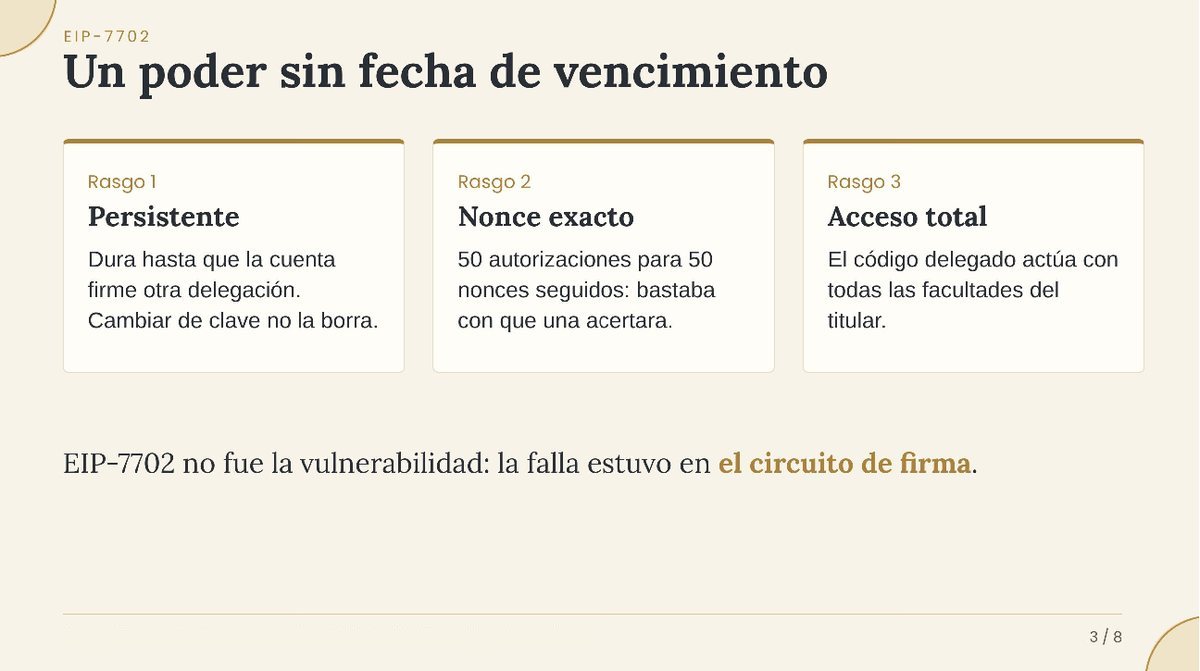
La delegación es persistente. Dura hasta que la propia cuenta firme otra que apunte a la dirección cero. Cambiar de clave no la borra, porque la cuenta delegada sigue siendo la misma dirección.
El nonce tiene que coincidir. Una billetera caliente de un exchange cambia de nonce a cada segundo. Por eso el atacante envió cincuenta autorizaciones para cincuenta nonces consecutivos: le bastaba con que una acertara.
El código delegado tiene acceso total. La propia especificación advierte que “no hay forma segura” de ofrecer a un usuario una interfaz para firmar estas autorizaciones.
Para un abogado, la mejor analogía es el poder notarial. Firmar una autorización EIP-7702 equivale a otorgar un poder general a favor de un programa, que actúa en nombre de la cuenta con todas las facultades del titular. Hay que corregir, eso sí, una versión que circula: no es un poder por veinte minutos. Es un poder sin fecha de vencimiento, que solo se extingue cuando el poderdante lo revoca con otra firma. Los veinte minutos fueron lo que tardó el apoderado en vaciar la cuenta, no la vigencia del poder.
Con la delegación activa, el contrato barredor sacó todo de Binance 14 en una sola transacción y la dejó con 1 ETH. Diecisiete minutos después, la misma cuenta delegada movió 780 millones de USDC desde otra billetera de Binance (Hot Wallet 34), y a las 21:44 volvió a barrer 200 millones de USDT que habían entrado después del primer saqueo. Blockaid no detalla cómo se movieron esos USDC; mi inferencia es que la Hot Wallet 34 tenía concedido un permiso de gasto a favor de Binance 14, algo habitual entre billeteras de una misma tesorería. El segundo barrido sí se explica por la persistencia: la cuenta siguió recibiendo fondos mientras seguía secuestrada.
Una precisión que a mi juicio es central: EIP-7702 no fue la vulnerabilidad. Hizo lo que dice su texto. La falla estuvo en un circuito de firma que dejó pasar una autorización de delegación sobre una billetera de custodia, algo que una tesorería no tiene por qué firmar nunca. Teng lo admite cuando dice que esa delegación no pasó por los controles normales.
¿Por qué Ethereum? No fue solo Ethereum
Una aclaración para que nadie salga con una idea equivocada. Ethereum aparece en primer plano por dos razones. La primera es que ahí se usó la técnica nueva: EIP-7702 es una función de Ethereum, activada con la actualización Pectra de 2025, que Bitcoin no tiene; el truco de la delegación solo podía hacerse sobre una billetera de esa red. La segunda es que ahí estaba el grueso del botín: Binance guarda en Ethereum buena parte de sus USDT, USDC y ETH, y solo de Binance 14 salieron unos 2.500 millones en una transacción.
Pero el robo no se limitó a Ethereum. El atacante vació también billeteras en Arbitrum, Optimism y Avalanche, redes compatibles con Ethereum, y allí, según Chainalysis y Blockaid, le bastaron transferencias firmadas ordinarias, sin EIP-7702. Glassnode calcula además que salieron 17.985 BTC; el mecanismo exacto en las billeteras de Bitcoin de Binance no se ha publicado, aunque lo razonable es pensar en la misma vía, la infraestructura de firma comprometida.
La conclusión vale para todas las redes: ninguna cadena de bloques falló. En cada una, el atacante firmó con las llaves de Binance, y cada red hizo exactamente lo que debía hacer con una firma válida. EIP-7702 fue el atajo más vistoso, no la causa. La causa fue que el custodio perdió el control de lo que firmaba.
Tercera capa: la salida y el lavado
Chainalysis describe una fuga diseñada contra el congelamiento. Los activos sin emisor central, como BTC y ETH, no se pueden congelar; las stablecoins sí. Por eso el atacante corrió a convertir. Pasó 500 millones de dólares en stablecoins a una billetera de canje, cambió unos 325 millones por 285 millones en ETH en casi veinte minutos (pagando un descuento cercano al 12 % por la prisa) y envió el resto a billeteras de paso. Las miles de transacciones posteriores, con direcciones que reciben exactamente 1 TRX antes de recibir y reenviar fondos, apuntan a lavado automatizado. Chainalysis vio además que los fondos se mezclaban con los del robo a Bitget del mes anterior, ya atribuido a Corea del Norte.
Conviene ponerle nombre a lo que viene. El blanqueo clásico tiene tres fases: colocación, cuando el dinero ilícito entra al sistema, a menudo fraccionado en montos pequeños (el llamado pitufeo o smurfing); estratificación, cuando se lo hace circular por capas de operaciones para romper el vínculo con su origen; e integración, cuando vuelve a la economía con apariencia lícita. En criptoactivos, el robo coloca de golpe; la estratificación se hace con billeteras intermediarias, mezcladores que revuelven fondos de muchos usuarios, puentes entre cadenas y canjes por activos no congelables; y la integración suele buscar plataformas con controles débiles de identificación o mercados extrabursátiles.
La imagen que mejor lo resume es la de unas huellas en la nieve. Se ve con exactitud por dónde caminó el ladrón, dónde se detuvo y dónde saltó. Pero frente a un juez hace falta demostrar quién llevaba esos zapatos. Con una diferencia que juega a favor de la víctima: en la cadena de bloques esa nieve no se derrite. El rastro queda para siempre, y por eso los decomisos llegan a veces años después del robo.
Para los lectores del N.º 9 hay un detalle que no es menor: la billetera operativa se financió con Tornado Cash. El mezclador que discutimos hace dos semanas sigue siendo la primera parada del crimen organizado a escala estatal.
La maniobra en Aave, en su justa dimensión
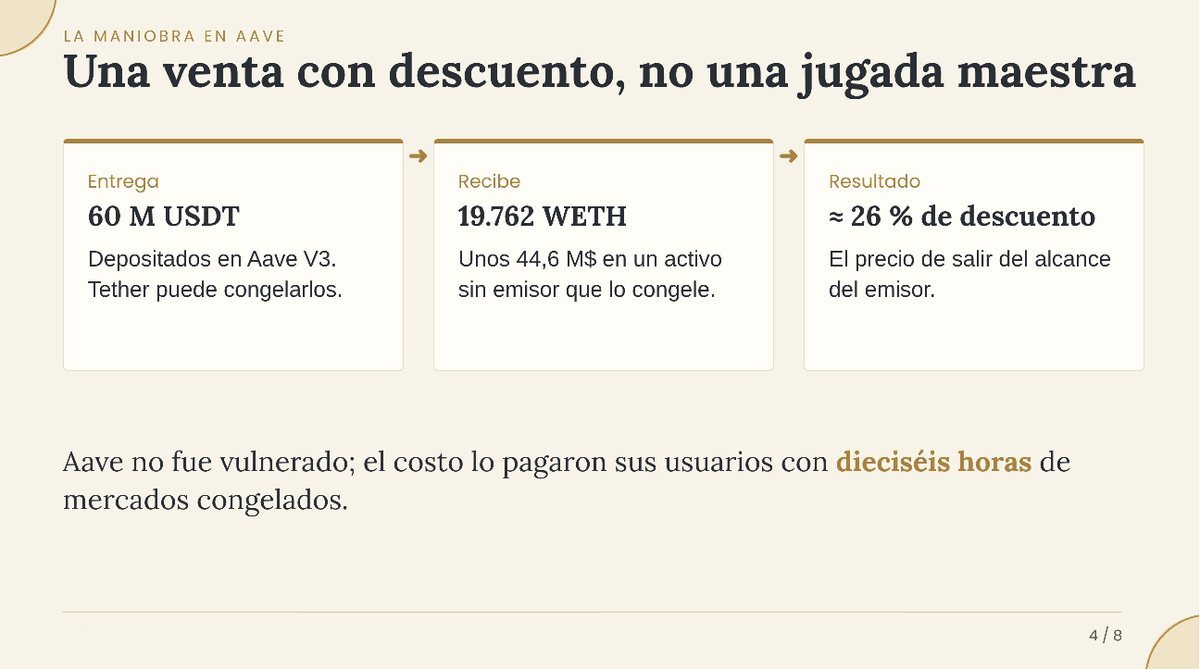
Ahora el hilo viral. Es cierto que entre las 20:58 y las 21:01 UTC (21:58 a 22:01 en España, como dice el hilo) una billetera del atacante depositó 60 millones de USDT en Aave V3 y tomó prestados 19.762 WETH, unos 44,6 millones. LlamaRisk, el asesor de riesgos de Aave, lo confirma, y confirma también que fue la única posición del atacante en Aave y que el protocolo no fue vulnerado.
Pero llamarla “jugada brillante” exagera. En términos económicos el atacante vendió USDT congelables a un descuento de casi 26 %: entregó 60 millones a cambio de 44,6 millones en ETH, que Tether no puede tocar, y se quedó con una opción teórica de recuperar la garantía si un día devuelve el préstamo, algo que nadie espera. Es la misma lógica del canje de 325 millones, con otro mostrador.
La pregunta interesante es otra: ¿por qué Tether no congeló esos 60 millones? Porque, una vez depositados, los USDT no están en la dirección del atacante sino en el contrato de Aave, mezclados con los de miles de depositantes legítimos. Congelar ese contrato sería castigar a todos. Lo que el atacante tiene es aUSDT, un recibo emitido por Aave que Tether no controla. Ahí está la verdadera enseñanza: los protocolos de préstamo funcionan como una frontera donde se apaga el interruptor del emisor.
¿Y quién se queda con el problema? Menos de lo que sugiere el hilo. La posición tiene 59,9 millones de garantía contra 43,8 millones de deuda: está sobrecolateralizada y sujeta a liquidación normal si sube el ETH. Aave reaccionó llevando a cero el valor de préstamo (LTV) de USDT, USDC y los demás activos del atacante, de modo que esa jugada ya no se puede repetir. El costo real recayó en los usuarios comunes: durante unas dieciséis horas no se pudo depositar ni pedir prestado en casi todo Aave, la utilización de las grandes reservas llegó a entre 92 % y 100 % y los intereses se dispararon hasta que se ajustaron.
3. Verificación de afirmaciones
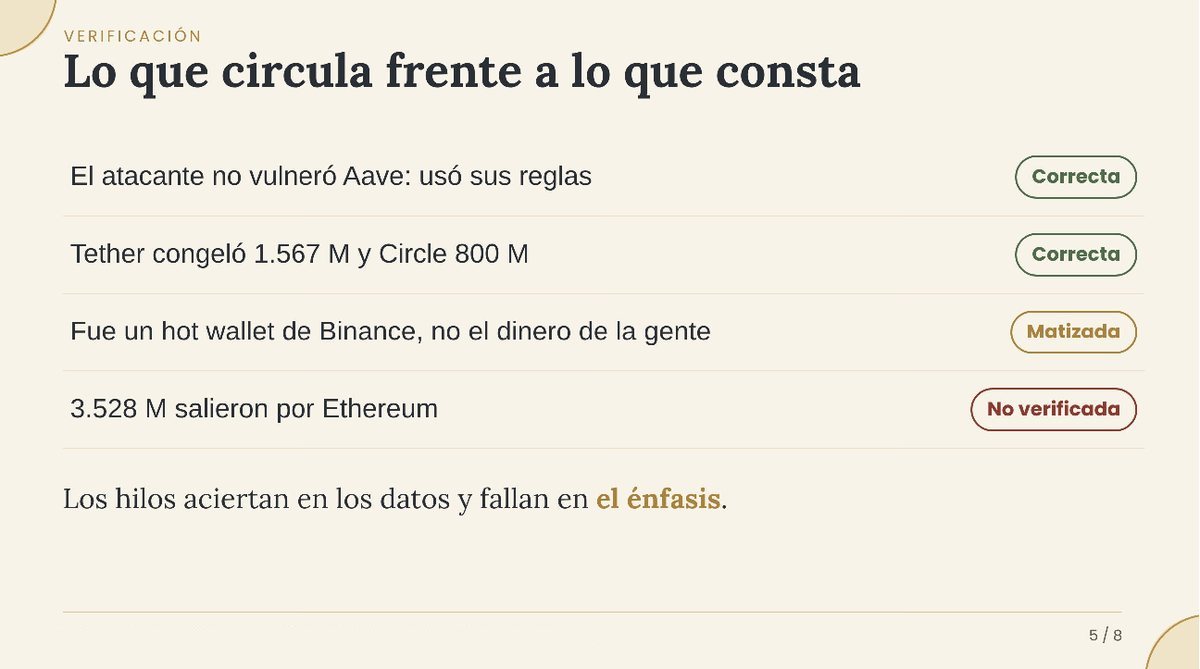
Contrasté las afirmaciones verificables de los tres materiales. Once se sostienen, cinco requieren matiz, una no pude verificarla y otra queda abierta.
| Afirmación | Resultado | Lo que encontré |
|---|---|---|
| Depositó 60 millones de USDT en Aave y tomó 19.762 WETH, unos 44,6 millones, en tres minutos (Loki) | Confirmada | LlamaRisk: 20:58–21:01 UTC, que equivalen a 21:58–22:01 en hora peninsular española |
| El hacker no vulneró Aave, usó sus reglas (Loki) | Confirmada | LlamaRisk y Stani Kulechov: contratos no afectados, posiciones sobrecolateralizadas |
| Ethereum no tiene emisor que pueda congelarlo (Loki) | Confirmada | ETH y el contrato WETH no tienen función de congelamiento |
| Fue una de las maniobras financieras más sofisticadas del hackeo (Loki) | Matizada | Es económicamente una venta con descuento del 26 %; el canje de 325 millones con el 12 % de pérdida fue mayor y más simple |
| El problema se lo queda Aave si la garantía se inmoviliza (Loki) | Matizada | La garantía no se inmovilizó y Aave neutralizó la repetición con LTV 0; el costo real fue el congelamiento de mercados para todos |
| Fue un hot wallet de Binance, no el dinero de la gente (ErickSky) | Matizada | Es la versión de Binance (Teng: “nunca usamos fondos de clientes”); no es verificable hasta la prueba de reservas y, en derecho, el saldo del cliente es un crédito contra Binance, no un activo separado (ver sección 5) |
| Reservaron más de 6.340 millones; 5.000 ya en los mismos tokens; el resto se compra en mercado y OTC (ErickSky) | Confirmada | Teng y Yi He, vía Decrypt y Cointelegraph |
| Al principio pareció una laptop, luego hubo más puntos de entrada y un mecanismo que borraba rastros (ErickSky) | Confirmada | Binance en X y Teng, vía Decrypt |
| Usaron EIP-7702 y la autorización no pasó por los controles de Binance (ErickSky) | Confirmada | Cita literal de Teng; mecanismo coincidente en Blockaid y Chainalysis |
| Retiros antes del domingo (menos de 40 horas) y prueba de reservas completa el lunes (ErickSky) | Confirmada como anuncio | Es una promesa; está por verse si se cumple |
| Trabajan con policía, analistas y emisores (ErickSky) | Confirmada | Reuters: FBI y Servicio Secreto; Tether, Circle, Ripple y otros congelaron |
| 5.900 millones salieron de Binance (vídeo) | Matizada | Es la estimación inicial de Chainalysis (5.912 millones); hoy se habla de 6.300 a 6.400. El propio vídeo advierte “cifras preliminares” |
| 50 autorizaciones; 2.500 millones en una sola transacción desde Binance 14 hacia 0x5227…cb2f8c (vídeo) | Confirmada | Blockaid, con direcciones y horas |
| Tether congeló 1.567 millones y Circle 800 millones (vídeo) | Confirmada | Paolo Ardoino y Jeremy Allaire; Reuters cita además unos 200 millones de Ripple |
| Ronin 625 millones (2022) y Bybit 1.500 millones (2025) como antecedentes (vídeo) | Confirmada | Ambos atribuidos por el FBI a actores norcoreanos |
| 3.528 millones salieron en Ethereum (vídeo) | No verificada | No hallé desglose por cadena en fuente primaria; los ETH identificados (unos 204.000) valían cerca de 480 millones |
| “Dólares digitales inservibles” tras el congelamiento (vídeo) | Matizada | Congelados no es lo mismo que destruidos ni que devueltos: su restitución a Binance exige una decisión del emisor y, en su caso, de un juez |
| “¿Quién firmó?” (vídeo) | Abierta | Es la pregunta correcta; Binance dice que no ha atribuido responsabilidad a ninguna persona |
4. El daño real, punto de vista por punto de vista
El titular de “6.300 millones” no describe el daño; describe la salida bruta. Para medir el daño hay que preguntar quién pierde, cuánto y por cuánto tiempo.
Los usuarios de Binance. Si Binance cumple, no pierden saldo nominal. Pero sí pierden algo que el titular no mide: liquidez en el peor momento. Los retiros llevan más de un día suspendidos, los depósitos se pausaron unas horas, y todo ello mientras el bitcóin caía a mínimos de seis semanas (77.646 dólares, según Reuters) y BNB perdía más de 8 %. Quien necesitaba mover garantía, cubrir una posición o pagar una obligación no pudo hacerlo. Ese es un daño por demora, real y en principio indemnizable, aunque los términos de uso de Binance intenten excluirlo.
Los usuarios venezolanos. Para quienes usan el P2P en bolívares que analizamos en el N.º 8, la pausa de retiros significa no poder llevar los USDT a otra billetera ni liquidar operaciones pendientes fuera de la plataforma. Hay además un riesgo menos visible: los fondos robados se lavan en miles de direcciones y parte terminará ofreciéndose en mercados P2P. Quien reciba USDT con ese rastro puede ver su cuenta bloqueada en otro exchange o su dinero congelado por Tether, aunque haya actuado de buena fe.
Binance. Su pérdida neta no es de 6.300 millones. Unos 3.000 millones están congelados y son en buena medida recuperables, aunque no de inmediato. El resto, cerca de 3.300 millones, sale de su patrimonio si no se recupera. Puede absorberlo, según sus propias cifras; lo que no puede reponer con dinero es la tesis que vendió durante años, la de que su custodia era la más segura del mercado. Y llega en mal momento: Binance no obtuvo la licencia MiCA este verano y los supervisores europeos le estaban preguntando, desde principios de octubre, por qué sigue atendiendo clientes en la Unión.
Aave y las finanzas descentralizadas. No hubo deuda incobrable ni falla de contratos ni de oráculos. Hubo, eso sí, dieciséis horas de mercados congelados en dieciséis redes, intereses al tope y caídas de entre 8 % y 11 % en AAVE, UNI y otros tokens de DeFi. La respuesta fue rápida y proporcionada, pero dejó a la vista algo que el discurso de la descentralización suele callar: un puñado de firmantes (los Guardian multisigs) puede congelar casi todo un protocolo en cuestión de horas. Esta vez fue para bien.
Los emisores de stablecoins. Tether, Circle, Ripple, First Digital y World Liberty Financial congelaron fondos en horas, y la Arbitrum Security Council hizo lo propio con 30,5 millones en ARB y ETH. Es la mayor demostración pública del poder del emisor: un dólar digital es tan libre como su emisor permita. Para la víctima es una bendición; para el ecosistema, un recordatorio incómodo de que ese mismo botón se puede apretar contra cualquiera. Y hay una ironía que no conviene pasar por alto: la centralización permitió el ataque, porque bastó con la laptop de un ingeniero, y fue también la centralización la que contuvo el daño, con media docena de empresas congelando fondos sin pedirle permiso a nadie.
El mercado. Caídas de 2 % a 6 % en BTC y ETH, de 8 % en BNB y el índice de miedo y codicia en 30. El bitcóin tocó mínimos de unos 76.500 dólares, según Yahoo Finance, y el ether bajó a 2.238 dólares, según Reuters. FXStreet reportó liquidaciones de posiciones apalancadas por más de 1.500 millones en el mercado. Wintermute y GSR revelaron exposición sin esperar mayores trastornos. El movimiento fue moderado para la magnitud del golpe, señal de que el mercado creyó la promesa de reposición.
El segundo golpe: las estafas de “rescate”. Detrás de cada gran hackeo llega una ola de fraudes que usa el miedo como palanca, y conviene advertirlo antes de que ocurra. El patrón está documentado: un SMS que imita una alerta de retiro de Binance, una llamada de un supuesto “equipo de seguridad” que avisa de malware en la cuenta y la instrucción de mover los fondos, con urgencia, a una billetera “segura” cuya frase semilla entrega el propio estafador. Richard Teng ya alertó sobre esa variante en febrero de 2025, y tras el hackeo a Bybit se registraron campañas de SMS dirigidas a usuarios de Binance. El estafador no necesita romper nada: le basta con un nombre, una fecha de acceso y un titular de prensa que vuelva creíble el pánico. Aquí no hay emisor que congele ni exchange que reponga, porque la víctima firmó la transferencia.
Es la otra cara de lo que en el N.º 10 llamé la distancia entre trazabilidad y atribución. La cadena de bloques registra con exactitud hacia dónde va cada centavo, pero no dice quién está detrás del teclado. Esa brecha la aprovechan por igual un grupo estatal que se esconde tras miles de direcciones y un estafador de barrio que se hace pasar por soporte técnico.
El daño que no se ve en los gráficos. Si la atribución se confirma, alrededor de 3.000 millones de dólares no congelados quedarán a disposición de un Estado sometido a sanciones internacionales, cuyos programas de armas se financian en parte con este tipo de robos, según los informes del Panel de Expertos de la ONU. Ese es el daño más grave y el que menos aparece en los hilos.
5. Análisis jurídico
Quién soporta la pérdida: el custodio, y no es generosidad
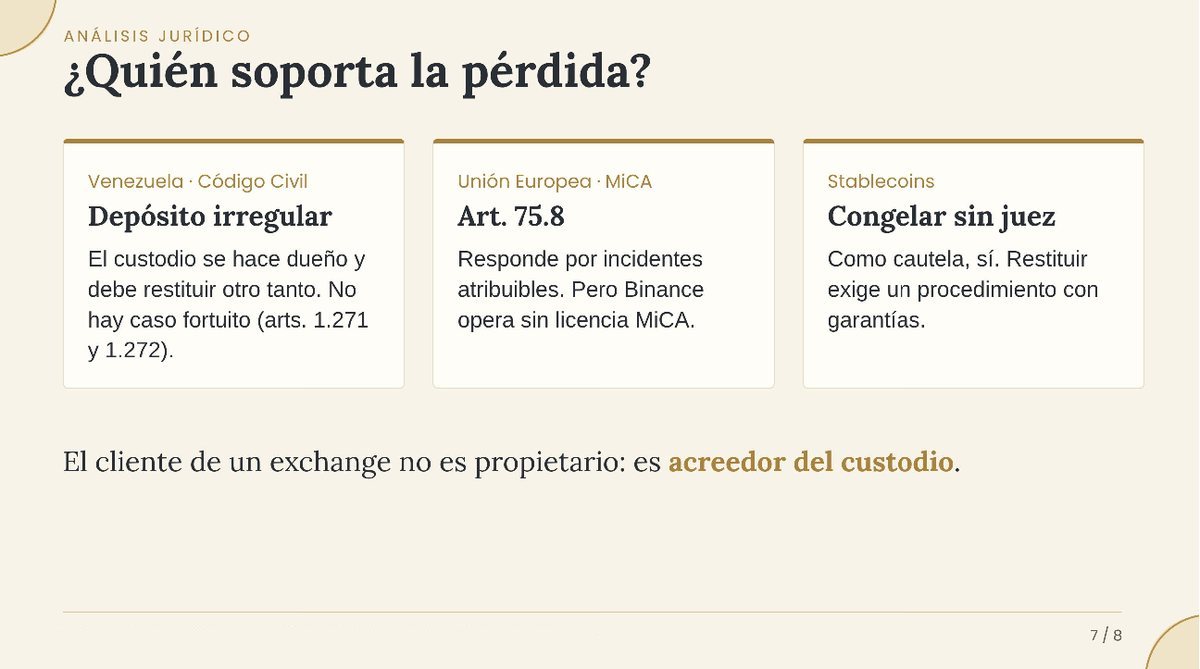
“Los fondos de los usuarios están a salvo” suena a gesto comercial, pero en buena medida es consecuencia jurídica. Como expliqué en el N.º 1, el exchange centralizado no guarda las monedas de cada cliente en una caja con su nombre: las mezcla en billeteras ómnibus y le reconoce un saldo en su base de datos. Bajo el Código Civil venezolano, eso se parece más a un depósito irregular de cosas fungibles que a un depósito ordinario: el depositario se hace dueño de lo depositado y queda obligado a devolver otro tanto de la misma especie y calidad. Si se pierde la cosa, la pierde el depositario. El saldo del cliente sigue intacto, porque nunca fue la moneda sino un crédito contra Binance.
Por eso la frase “fue un hot wallet de Binance, no el dinero de la gente” es verdadera y engañosa a la vez. Verdadera, porque la deuda de Binance con sus clientes no disminuye por el robo. Engañosa, porque esas billeteras calientes respaldan precisamente esa deuda, y la seguridad del cliente depende entonces de la solvencia del custodio, no de que sus monedas estuvieran en otra parte. Es la diferencia entre ser propietario y ser acreedor quirografario, que el cliente solo nota el día de una quiebra.
¿Podría Binance alegar caso fortuito o fuerza mayor para eximirse, por ejemplo, de los daños por la demora en los retiros? A mi juicio no. Los artículos 1.271 y 1.272 del Código Civil exigen una causa extraña no imputable, y una intrusión a través de la laptop de un empleado y de la propia infraestructura de firma está dentro de la esfera de organización del custodio. Además era previsible: el mismo actor hizo lo mismo con Bybit hace veinte meses. El riesgo de la empresa no es caso fortuito.
MiCA: la protección que el europeo no tiene
El Reglamento (UE) 2023/1114 (MiCA) responde con claridad a este supuesto. Su artículo 70 obliga a proteger los criptoactivos de los clientes y segregarlos; su artículo 75 obliga al custodio a llevar un registro de posiciones por cliente y, en su apartado 8, lo hace responsable de la pérdida de criptoactivos o de los medios de acceso por un incidente que le sea atribuible, con un límite en el valor de mercado al momento de la pérdida. Solo quedan fuera los hechos ajenos a su operación, como un fallo del propio protocolo que no controla. El Reglamento DORA (UE 2022/2554), aplicable a los proveedores de servicios de criptoactivos, exige además gestión del riesgo tecnológico, pruebas de resiliencia y notificación de incidentes graves.
En este caso el incidente sería atribuible sin discusión: la delegación se firmó con claves del custodio y a través de su infraestructura. El problema es otro. Binance no tiene autorización MiCA: según Euronews y el Financial Times, sus licencias locales en Francia, España y Polonia decayeron al terminar el periodo transitorio el 1 de julio, y atiende al resto de la Unión desde su entidad de Abu Dabi invocando la “solicitud por iniciativa propia del cliente”. La AFM neerlandesa ya advirtió que esa excepción no se puede invocar sin más, y la ESMA pide interpretarla de forma muy restrictiva. El usuario europeo, en suma, quedó con el riesgo de un custodio sin la red de protección que el reglamento le ofrece.
Prevención de legitimación de capitales y sanciones
Europa y Estados Unidos llegan a este caso con modelos distintos. La Unión apuesta por la prevención: el Reglamento (UE) 2024/1624 (AMLR), aplicable desde el 10 de julio de 2027, prohíbe en su artículo 79 que los proveedores de servicios de criptoactivos mantengan cuentas anónimas o que permitan anonimizar al titular, incluso mediante monedas que refuerzan el anonimato, y exige a las personas jurídicas declarar su titular real a un registro central en un plazo de 28 días naturales. Además, desde 2028 la nueva autoridad europea (AMLA) supervisará directamente a unas cuarenta entidades transfronterizas de alto riesgo; el resto seguirá en manos de los supervisores nacionales. Además, desde el Reglamento (UE) 2023/1113, para transferencias de más de 1.000 euros hacia o desde una billetera autoalojada el proveedor debe verificar que esa billetera es de su cliente. Estados Unidos, en cambio, se apoya en la persecución posterior y en un mosaico de agencias (SEC, CFTC, FinCEN, IRS). Su ejemplo más conocido es la propia Binance: en noviembre de 2023 aceptó culpabilidad por infracciones a la normativa antilavado y sanciones y pagó unos 4.300 millones de dólares, y su fundador, Changpeng Zhao, se declaró culpable y cumplió cuatro meses de prisión, hasta que en octubre de 2025 recibió un indulto presidencial. En 2025, además, Estados Unidos redujo el alcance del registro de titulares reales de la Corporate Transparency Act a las sociedades extranjeras. Ninguno de los dos modelos habría evitado este robo, que no dependió del anonimato sino de la intrusión en un custodio. Donde sí se notan es en la etapa siguiente, la del lavado.
Los fondos robados son producto de un delito y, si la atribución se confirma, también activos de un régimen sancionado. Cualquier exchange, emisor o proveedor que los reciba tiene que congelarlos y reportarlos. La regla de viaje (Reglamento UE 2023/1113 y la Recomendación 16 del GAFI) y el monitoreo en cadena son aquí la primera línea.
En Venezuela, el artículo 35 de la LOCDOFT sanciona la legitimación de capitales cuando el agente conoce, o debía conocer por las circunstancias, el origen ilícito. Repito lo que dije en el N.º 7: el comerciante P2P que compra USDT a precios por debajo del mercado a contrapartes recién creadas en estos días no puede alegar ingenuidad. Y el artículo 13 obliga a los sujetos obligados a reportar operaciones sospechosas. Para el atacante, si un tribunal venezolano tuviera jurisdicción, la Ley Especial contra los Delitos Informáticos ofrece el acceso indebido (art. 6) y el hurto informático (art. 13); en la práctica, la persecución estará en Estados Unidos y la recuperación vendrá por congelamientos y decomisos, no por extradiciones.
El congelamiento de stablecoins: rápido, eficaz y sin juez
Los congelamientos de Tether y Circle se hicieron en horas y, según lo que se ha hecho público, sin una orden judicial previa. Su base es contractual: los términos de uso de ambos emisores les permiten bloquear direcciones por riesgo de fraude o por requerimiento de autoridad. En Estados Unidos, la Ley GENIUS (firmada el 18 de julio de 2025) exige además a los emisores autorizados mantener la capacidad técnica de bloquear, congelar, incautar o quemar stablecoins para cumplir órdenes legítimas.
Sostengo que aquí hay que distinguir dos momentos. El congelamiento es una medida cautelar de hecho, y en un robo en curso su urgencia la justifica. La restitución, es decir, quemar los tokens congelados y emitir otros a favor de Binance, es una decisión sobre la titularidad, y esa debería pasar por una autoridad judicial o al menos por un procedimiento con reglas públicas, plazos y posibilidad de reclamo para terceros afectados. Entre las miles de direcciones que tocó el lavado habrá alguna que no sea del atacante. Un dólar digital que se congela sin debido proceso protege hoy a Binance y mañana puede dejar desamparado a cualquiera.
¿Y Aave?
No veo responsabilidad de Aave por el robo, ni por haber sido usado como mostrador de cambio: el protocolo no sabía, no podía saber en tres minutos y no se lucró. Lo que sí deja este caso es una pregunta de gobernanza que tarde o temprano llegará a un tribunal: si un protocolo tiene capacidad técnica de congelar mercados en horas, ¿tiene también el deber de usarla para impedir el lavado? Mientras más se demuestra que puede, más difícil será sostener que no le corresponde.
6. Soluciones viables
Ninguna de estas medidas exige inventar nada; todas existen y se pueden aplicar mañana.
Para exchanges y custodios:
Prohibir en la política de firma cualquier transacción de tipo 4 o autorización EIP-7702 sobre claves de custodia. Una billetera de tesorería no tiene motivo para delegar su ejecución en un contrato. El motor de políticas debe leer el contenido de lo que se firma, no solo su destino.
Vigilar en tiempo real el código de las propias direcciones. Si aparece el indicador de delegación (0xef0100) en una billetera de la casa, la alarma debe disparar la revocación y el desvío de depósitos antes del barrido. Hubo tres minutos y medio de margen.
Limitar lo que vive en caliente. Una sola billetera con 2.500 millones de dólares ya no es una billetera caliente: es una bóveda con la puerta abierta. Topes por billetera y reposición desde frío por tramos reducen el botín posible.
Separar físicamente a quien administra la infraestructura de quien puede firmar, con cofirmantes independientes y simulación previa de cada transacción. Bybit y Binance cayeron por la máquina de un técnico, no por la criptografía.
Publicar una prueba de reservas que incluya pasivos y que la revise un tercero independiente. La promesa de reposición vale lo que valga la solvencia que la respalda.
Para emisores de stablecoins y protocolos DeFi:
Adoptar y publicar un protocolo de congelamiento: quién decide, con qué criterio, en qué plazo se revisa y cómo reclama un tercero afectado.
Separar el congelamiento cautelar de la restitución, y someter esta a orden judicial o a un procedimiento verificable.
En DeFi, formalizar los poderes de emergencia, como hizo Aave con sus Guardians y su Risk Steward, con informes públicos posteriores como el de LlamaRisk.
Para reguladores:
En la Unión Europea, cerrar la puerta de la solicitud por iniciativa del cliente para quien opera de forma masiva sin licencia MiCA.
En Venezuela, como propuse en el N.º 6, una ley de criptoactivos que fije reglas de custodia, segregación, prueba de reservas con pasivos y responsabilidad del custodio. Hoy un usuario venezolano de Binance no tiene ninguna norma específica que invocar.
Para usuarios:
Lo que no use para operar, téngalo en una billetera propia. Un exchange es un mostrador, no una bóveda. Si usa billetera física, nunca fotografíe ni guarde en la nube su frase semilla: la billetera protege la clave, no protege del descuido.
Cambie el SMS por una llave física (FIDO2) o una passkey como segundo factor. El SMS es el eslabón más débil, por el riesgo de duplicación de la línea (SIM swapping).
Active la lista blanca de direcciones de retiro y, si su plataforma lo ofrece, el bloqueo temporal para direcciones nuevas. Esa fricción le da a usted, o al exchange, el tiempo de reaccionar.
Configure el código antiphishing en su exchange. Un correo que dice venir de la plataforma y no lo trae es falso.
Descargue y conserve sus estados de cuenta y los identificadores de sus transacciones. Si llega a reclamar, como dijimos en el N.º 10, la captura de pantalla es apenas la sombra de la prueba.
Desconfíe de cualquier llamada o mensaje que le ofrezca “reembolsos”, “recuperación de fondos” o “proteger” su saldo por el hackeo. Ningún exchange serio le pedirá su frase semilla ni que transfiera fondos a una billetera “segura” de terceros. Ante la duda, cuelgue y verifique por los canales oficiales de la aplicación.
Si ya cayó, no pague ninguna “tasa” o “impuesto” para liberar sus fondos. Es la segunda estafa, la que viene detrás de la primera.
Revise los permisos de las claves API que tenga conectadas a bots o aplicaciones de terceros y elimine las que no use. Una API con permiso de retiro es una puerta abierta.
Si comercia en P2P, no compre por debajo del mercado a contrapartes nuevas estos días. El descuento puede salir carísimo.
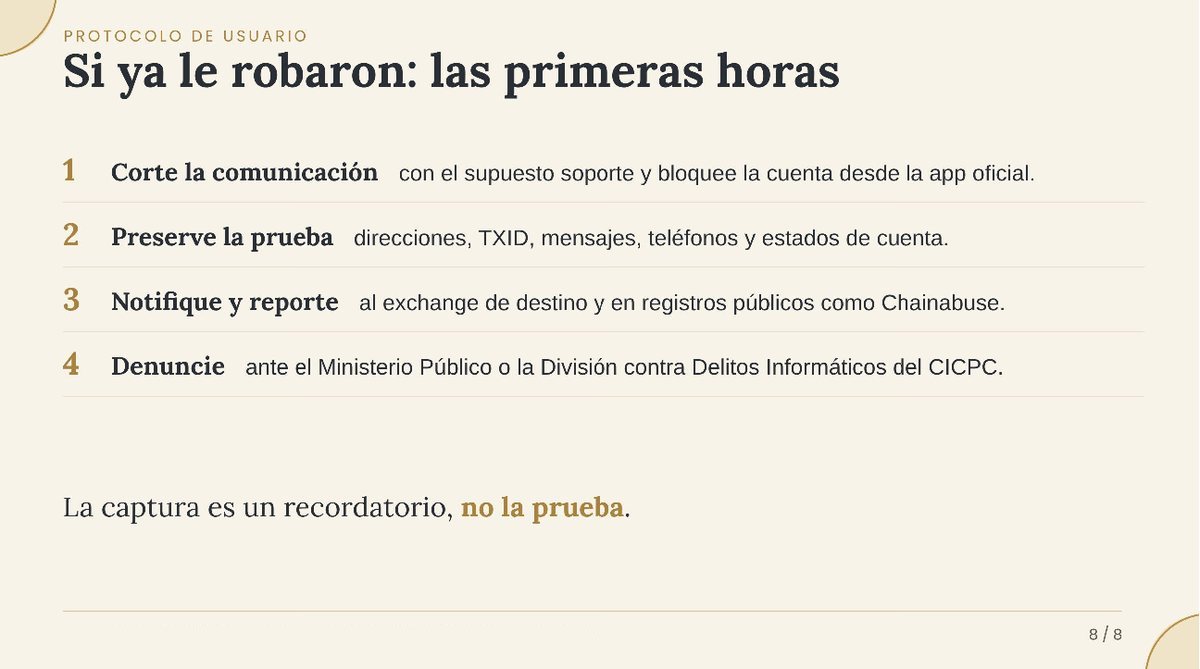
Si ya le robaron:
Corte toda comunicación con el supuesto soporte y bloquee la cuenta desde la aplicación oficial.
Preserve la prueba: direcciones receptoras, identificadores (TXID) de cada transacción, mensajes, números telefónicos y estados de cuenta descargados. Las capturas sirven de recordatorio, no de prueba.
Notifique de inmediato al exchange de destino, si lo identifica, y reporte las direcciones en registros públicos como Chainabuse. Eso no bloquea nada por sí solo, pero alimenta las listas que consultan las plataformas.
Denuncie ante el Ministerio Público o la División contra Delitos Informáticos del CICPC, para que se soliciten las medidas de aseguramiento y los requerimientos al exchange. Las plataformas extranjeras suelen responder a solicitudes de autoridad, no a reclamos de particulares.
7. Conclusiones
El hackeo a Binance no demuestra que la cadena de bloques sea insegura; demuestra que la custodia centralizada es tan segura como su eslabón más humano. EIP-7702 hizo lo que su texto promete, Aave hizo lo que sus reglas permiten y Tether hizo lo que sus términos autorizan. Lo único que no funcionó fue el control de lo que Binance firmaba. Al pan, pan y al vino, vino: no se perdió el dinero de los clientes porque el custodio tiene con qué pagar, no porque ese dinero estuviera a salvo de la intrusión.
Tampoco comparto la conclusión, cada vez más repetida, de que la única defensa es la autocustodia. Ser su propio banco traslada el riesgo, no lo elimina: la víctima de la estafa de “rescate” no perdió nada en un exchange, lo perdió en una billetera propia que le entregó un estafador. Custodia propia para el ahorro, custodia ajena para operar y buena higiene digital en ambas es lo sensato; lo que hace falta, además, es que el custodio responda cuando falla, y para eso hace falta ley.
Me queda una pregunta de fondo. La cadena de bloques nació con la promesa de que cada quien sería su propio banco. Este caso muestra la carga que esa libertad le impone al ciudadano común: intrusiones que nadie ve venir, estafadores que manipulan el miedo y un SMS que basta para vaciar una vida de ahorros. Quizás la innovación que hace falta no sea un código más seguro, sino instituciones intermediarias en las que podamos volver a confiar, sin tener que entregarles toda nuestra privacidad.
Los hilos que circulan aciertan en los datos y fallan en el énfasis. La “jugada brillante” en Aave fue una venta con descuento, el “no se tocó el dinero de la gente” es una promesa de solvencia, y los 5.900 millones del vídeo eran, como avisaba su letra pequeña, una cifra preliminar.
Les dejo una pregunta, colegas. Esta semana Tether y Circle congelaron más de 2.300 millones de dólares en cuestión de horas, sin que ningún juez lo ordenara, y lo hicieron para proteger a una víctima. Celebro que hayan actuado. Pero ese botón no distingue por sí solo entre un ladrón y un inocente: lo aprieta una empresa privada, con sus propias reglas, sin audiencia previa y sin un recurso claro. Si mañana se aprieta contra los USDT de un comerciante venezolano que los recibió de buena fe, ¿ante quién reclama y quién le garantiza el debido proceso?
Referencias
Normativa citada
Código Civil de Venezuela, arts. 1.271 y 1.272, y régimen del depósito.
Ley Orgánica contra la Delincuencia Organizada y Financiamiento al Terrorismo (G.O. N.º 39.912, 30-4-2012), arts. 13 y 35.
Ley Especial contra los Delitos Informáticos (G.O. N.º 37.313, 30-10-2001), arts. 6 y 13.
Reglamento (UE) 2023/1114, relativo a los mercados de criptoactivos (MiCA), arts. 70 y 75. Reglamento (UE) 2022/2554, sobre la resiliencia operativa digital del sector financiero (DORA).
Reglamento (UE) 2024/1624 (AMLR), art. 79, aplicable desde el 10-7-2027, y Reglamento (UE) 2024/1620 (AMLA).
Reglamento (UE) 2023/1113, relativo a la información que acompaña a las transferencias de fondos y de determinados criptoactivos.
GAFI, Recomendación 16 (transferencias electrónicas y regla de viaje).
Ley GENIUS de Estados Unidos (S. 1582), firmada el 18-7-2025. Resumen en Greenberg Traurig.
EIP-7702: Set Code for EOAs, estado “Final”.
Fuentes primarias y técnicas
LlamaRisk: “Binance Hot Wallet Exploit: Aave’s Response”, foro de gobernanza de Aave, 30-10-2026.
Chainalysis: “Binance Exploit: Latest Findings and Response”, 30-10-2026.
Blockaid: análisis preliminar del hackeo a Binance, 29-10-2026. Contiene direcciones y horas; es material de un proveedor y sus afirmaciones de detección son autodeclaradas.
Binance: cuenta oficial y canal de noticias en Binance Square.
Prensa
Decrypt: “Binance Sets Aside $6.34B to Cover Hack Losses, CEO Says ‘Your Assets Are Safe’”, 30-10-2026.
Fox Business: “Binance says security incident had estimated $6.3B impact, $3B assets frozen”, 29-10-2026, con datos de Reuters.
Reuters, vía GV Wire: “FBI and US Secret Service working with Binance after $6.3 billion hack, source says”, 30-10-2026.
Cointelegraph, vía TradingView: “As it happened: Binance’s record $6.3B crypto hack”, 30-10-2026.
Jones Day: “Direct Supervisory Powers of the New European Anti-Money Laundering Authority”, julio de 2025.
Forklog: “Binance chief warns of emerging seed phrase scam”, 18-2-2025.
Bitcoinist: “Binance users targeted in SMS scam linked to Bybit hack”, 27-2-2025.
Yahoo Finance: “Binance Suspends Withdrawals After $6.3 Billion Cryptocurrency Hack as Bitcoin and Crypto Stocks Fall”, 30-10-2026, con datos de Glassnode.
FXStreet: “Crypto liquidations surpass $1.50 billion as Binance freezes $3 billion after hack”, 30-10-2026.
Forklog: “Donald Trump pardons Binance founder”, 23-10-2025.
Euronews: “EU watchdogs question Binance over unlicensed European operations”, 1-10-2026.
Materiales en circulación analizados
@LokiCripto (LOKI Group), hilo en X sobre la operación del atacante en Aave, 30-10-2026.
@ErickSky, resumen en X de las declaraciones de Richard Teng, 30-10-2026.
@techzone_oficial, vídeo en TikTok con cifras del hackeo, 30-10-2026.
Sobre el autor
Soy Andrés Elías Pérez Amundaraín, Doctorando UCAB, abogado especializado en derecho digital y criptoactivos, profesor universitario y Co-fundador de FinLegalTech Solutions. Fui Fiscal Auxiliar del Ministerio Público y abogado corporativo en sectores regulados como banca y telecomunicaciones.
En FinLegalTech Solutions asesoramos a usuarios, traders y empresas en bloqueos de cuentas y fondos en plataformas de criptoactivos, cumplimiento KYC/AML y preservación de evidencia digital.
Contacto: andres@finlegaltechsolutions.com · Instagram: @Dr.Cripto27
Este artículo tiene fines informativos y académicos y no constituye asesoría legal para un caso concreto. Las cifras del incidente son preliminares al cierre de esta edición.
Recibe la próxima edición en tu correo
Análisis jurídico y financiero sobre IA, criptoactivos y cumplimiento. Un correo cada dos semanas.
Puedes darte de baja con un clic.