Un dominio vencido convirtió el sitio oficial de Tornado Cash en una trampa: el 18 de agosto de 2026 un usuario perdió 1.010 ETH (unos US$ 2,3 millones). Pero la historia tiene un segundo fondo: los análisis en cadena sugieren que la «víctima» pudo ser, a su vez, un actor ilícito.
Verificación del contenido que circula en redes
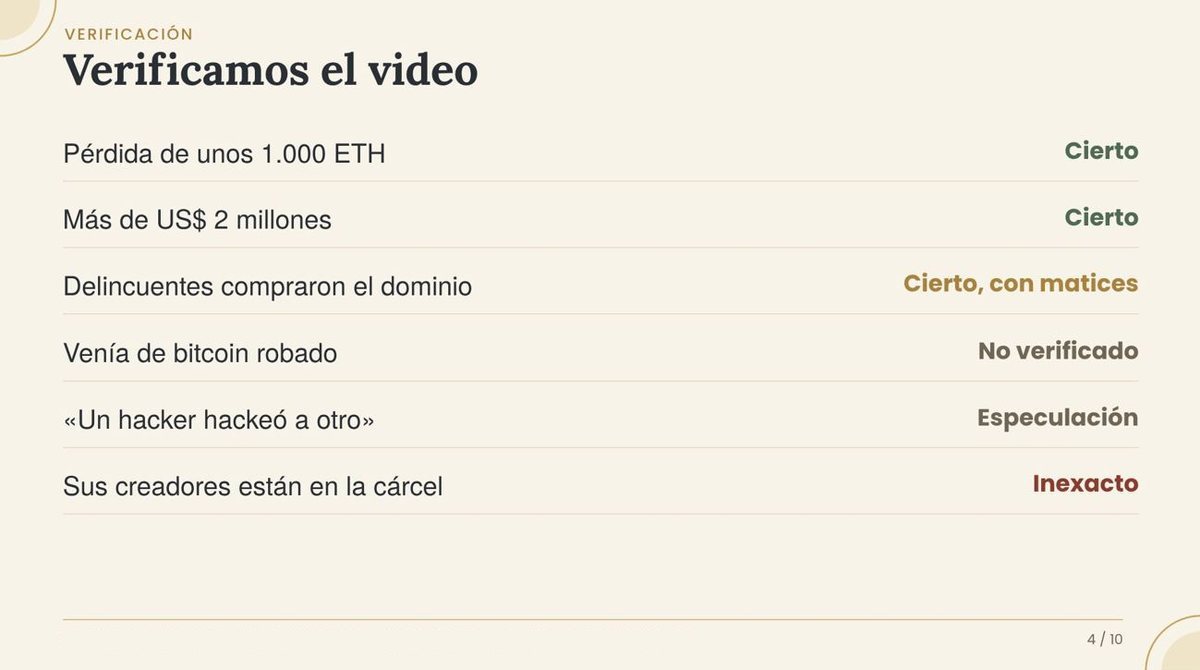
El punto de partida de esta edición es un video divulgativo difundido en TikTok que narra el caso como «el hacker que fue hackeado por otro hacker». Contrastamos cada una de sus afirmaciones con las fuentes disponibles:
| Afirmación del video | Veredicto | Lo que muestran las fuentes |
|---|---|---|
| Un usuario perdió unos 1.000 ETH al usar Tornado Cash | Cierto | 1.010 ETH, reportados por Wu Blockchain el 20-ago-2026; 810 ETH confirmados en cadena en nueve retiros del 18 de agosto |
| Tenía «más de 2 millones de dólares» | Cierto | Unos US$ 2,32 millones a ~US$ 2.295 por ETH |
| El sitio oficial cayó en manos de delincuentes que compraron el dominio | Cierto, con matices | El registro original de tornado.cash vencía el 17-jul-2024; el WHOIS actual muestra un nuevo registro del 25-mar-2025 con titular oculto. Que la causa del vencimiento fueran las sanciones es una inferencia, no un hecho probado |
| Se instaló una aplicación maliciosa que roba el dinero al conectarse | Cierto, con precisión técnica | Los contratos de Tornado Cash no fueron vulnerados. El frontend falso deposita en los contratos reales, pero copia la nota secreta que permite retirar, y el atacante retira primero |
| El dinero provenía de bitcoin robado, cambiado a ETH | No verificado | Un analista (Specter) observó que la billetera recibió 73 BTC desde el mezclador Whirlpool dos semanas antes y la vinculó con grupos de Telegram de búsqueda de claves privadas. La víctima atribuyó el movimiento a temores sobre la seguridad de su billetera Coldcard. Es una sospecha, no un hallazgo |
| «Un hacker hackeó a otro hacker», o «se autohackeó» | Especulación | Ninguna firma de seguridad ni autoridad lo ha confirmado. Existe un precedente real: en 2025 el atacante de zkLend perdió 2.930 ETH en un sitio falso de Tornado Cash |
| Los creadores de Tornado Cash «están en la cárcel» | Inexacto | Roman Storm fue declarado culpable en agosto de 2025 de un solo cargo (transmisión de dinero sin licencia) y su nuevo juicio por los demás cargos se fijó para abril de 2027. Alexey Pertsev, condenado en Países Bajos a 64 meses, salió en febrero de 2025 bajo vigilancia electrónica mientras apela |
| El grupo habría robado unos 4.000 ETH con el mismo método | No verificado | Cifra comunitaria que ninguna firma de seguridad ha confirmado de forma independiente |
Conclusión de la verificación: el núcleo del caso es real y está bien documentado. Lo novelesco —el «hacker hackeado»— es hoy una hipótesis razonable, pero no un hecho.
1. Lo que ocurrió
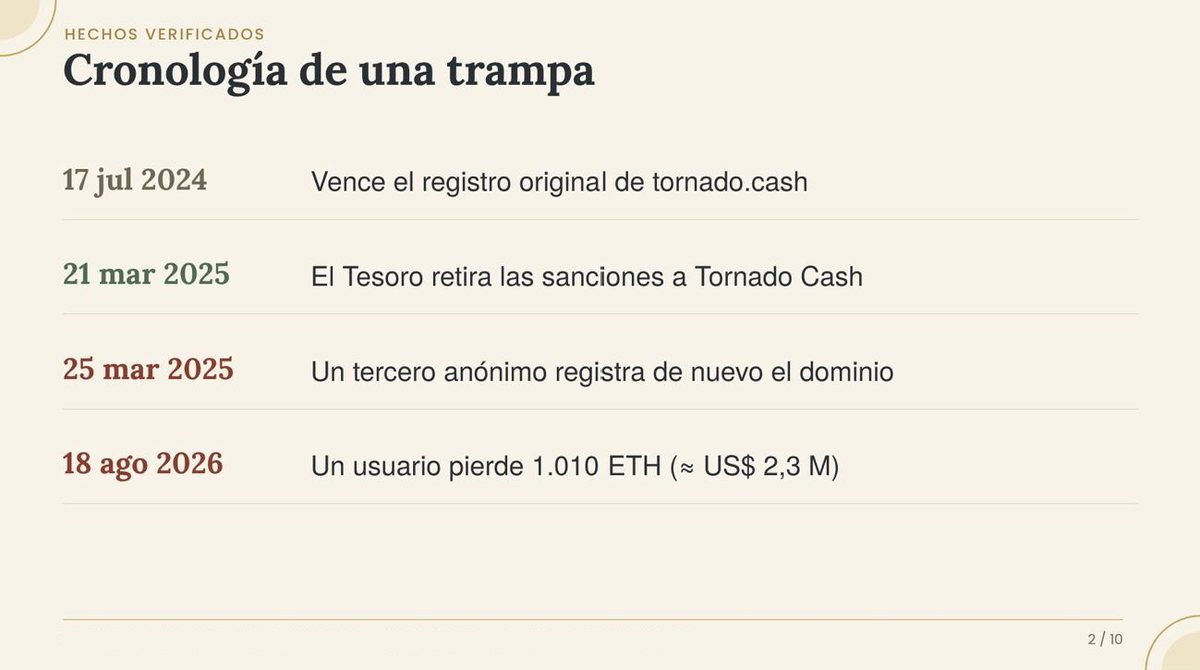
El dominio. tornado.cash fue durante años la dirección web oficial del protocolo de privacidad Tornado Cash. Según el historial WHOIS, el registro original, creado el 17 de julio de 2019, tenía como fecha de vencimiento el 17 de julio de 2024. El registro actual aparece creado el 25 de marzo de 2025, con titular protegido por privacidad: cuatro días después de que el Departamento del Tesoro de EE. UU. retirara a Tornado Cash de la lista de sancionados de la OFAC (21 de marzo de 2025). El nombre dejó de pertenecer al proyecto y quedó disponible para cualquiera.
El robo. El 18 de agosto de 2026, entre las 5:56 y las 6:05 UTC, una dirección recibió nueve retiros de los fondos de 100 ETH y 10 ETH de Tornado Cash, por un total de 810 ETH. El 20 de agosto, Wu Blockchain divulgó el caso: un usuario hizo clic en un marcador antiguo, llegó a tornado.cash, que ya no era el sitio legítimo, depositó y perdió 1.010 ETH en menos de 12 horas. Los fondos permanecían bajo control del atacante según el rastreo de la propia víctima.
La segunda lectura. El analista Specter observó que la billetera de la víctima había recibido 73 BTC (unos US$ 4,6 millones) desde el mezclador Whirlpool unas dos semanas antes, y que parte se convirtió a ETH antes de ir a Tornado Cash. También la vinculó con grupos de Telegram dedicados a buscar claves privadas por fuerza bruta. Su conclusión, prudente, fue que «la víctima puede ser un agente malicioso». La víctima, por su parte, explicó que movió sus bitcoins por temor a fallas de seguridad en su billetera Coldcard.
El precedente. No es la primera vez. En febrero de 2025, el atacante que vació el protocolo zkLend envió 2.930 ETH a un sitio falso de Tornado Cash (tornadorth.cash) y los perdió. Él mismo lo reconoció: «todos los 2930 ETH fueron tomados por los dueños de este sitio».
2. Cómo funciona el ataque
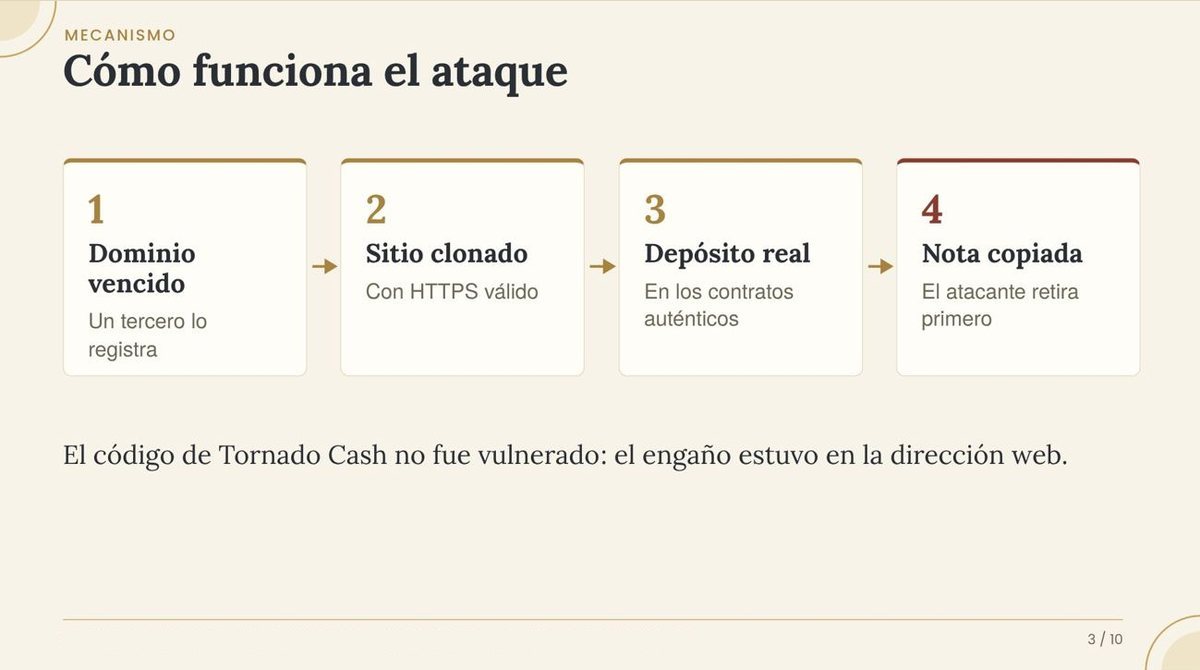
Los contratos inteligentes de Tornado Cash no fueron vulnerados. El ataque explota algo más sencillo: la confianza en una dirección web.
La nota es el dinero. Al depositar en Tornado Cash, el usuario recibe una nota secreta. La documentación del protocolo advierte que quien obtenga esa nota puede retirar los fondos asociados. Un mecanismo llamado nullifier impide un segundo retiro: si el atacante retira primero, el legítimo dueño ya no puede hacerlo.
El dominio caduca. El registro de tornado.cash venció y el nombre fue registrado de nuevo por un tercero anónimo.
El sitio clonado. El nuevo titular publica una réplica casi idéntica de la interfaz original. Como controla el dominio, obtiene un certificado HTTPS válido: el candado del navegador aparece, pero ya no prueba nada.
El depósito real. La víctima, desde un marcador antiguo, conecta su billetera. El ETH va a los contratos auténticos de Tornado Cash: la dirección del contrato, la simulación de la transacción e incluso la billetera de hardware muestran todo correcto.
La copia de la nota. El sitio falso envía la nota al atacante, que retira los fondos en pocas horas.
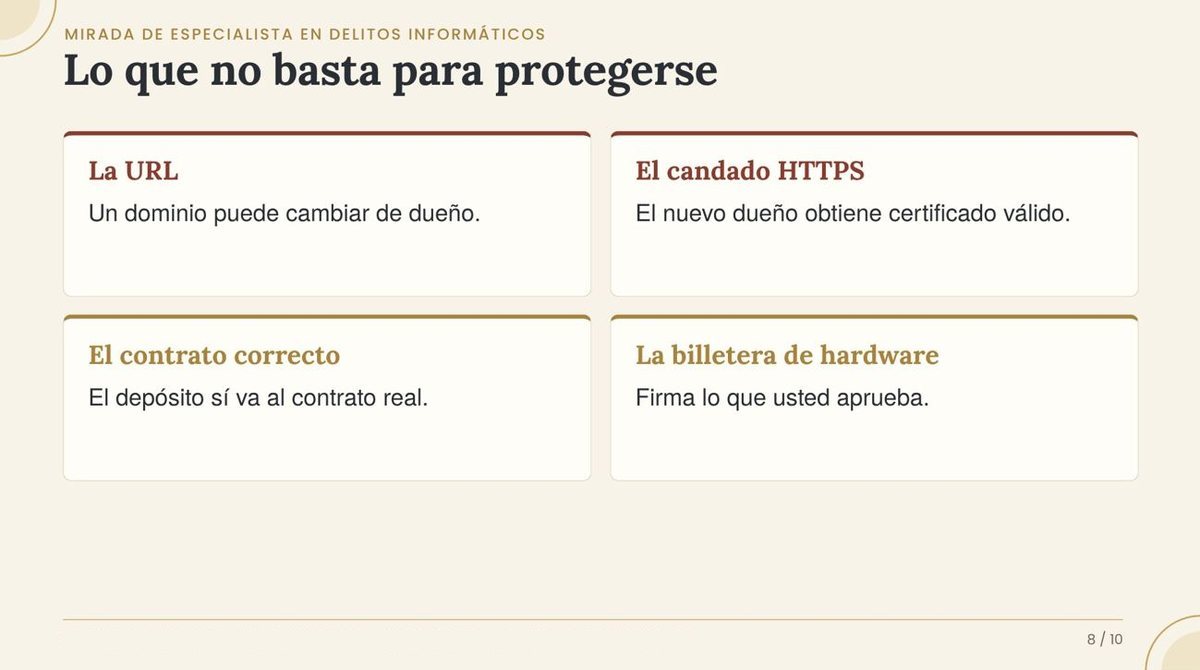
La lección técnica es incómoda: ni la URL, ni el candado HTTPS, ni la dirección del contrato, ni la billetera de hardware bastan por sí solos. El acceso legítimo a Tornado Cash se hace hoy a través de su nombre ENS y de su contenido en IPFS, y aun estos deben verificarse por varias fuentes activas. También el navegador y la billetera pueden ayudar: extensiones como MetaMask marcan como fraudulentos los dominios ya reportados.
3. Marco jurídico
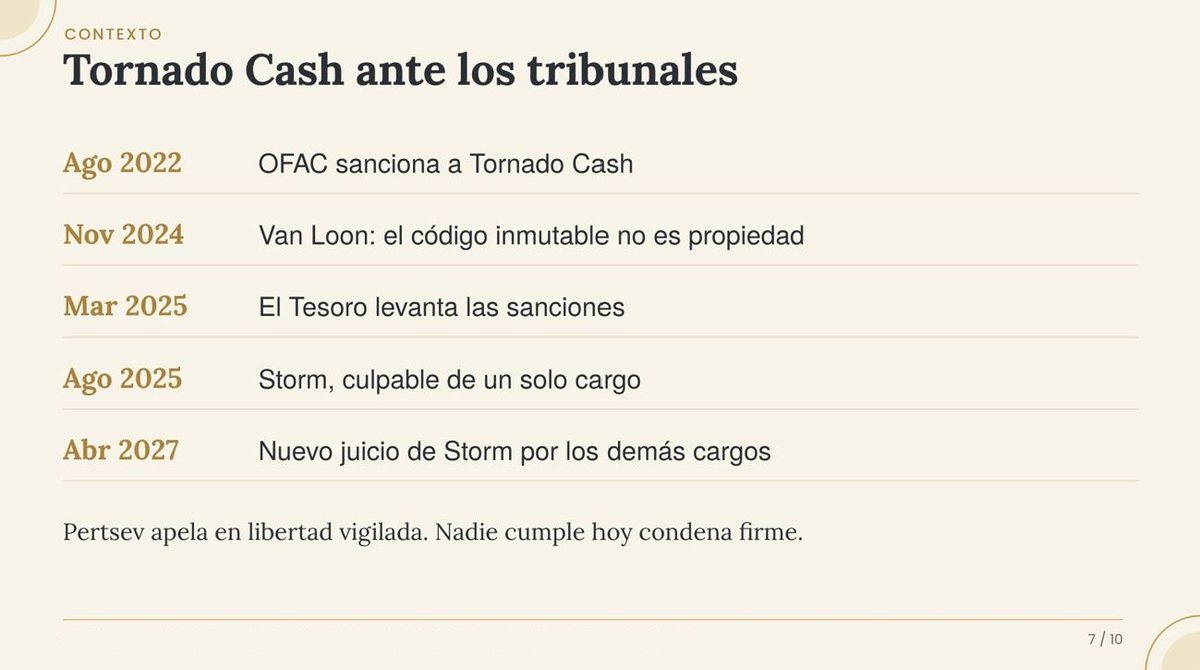
3.1 Tornado Cash ante los tribunales
| Fecha | Hecho | Estado |
|---|---|---|
| 25-ago-2026 | La jueza Failla aplaza al 26-abr-2027 el nuevo juicio de Roman Storm por lavado y evasión de sanciones | Pendiente |
| 6-ago-2025 | Un jurado de Manhattan declara culpable a Storm de conspiración para operar un transmisor de dinero sin licencia (pena máxima: 5 años); no alcanza veredicto en los otros cargos | Sin sentencia conocida |
| 21-mar-2025 | El Tesoro retira a Tornado Cash de la lista de sancionados | Vigente |
| Feb-2025 | Alexey Pertsev, condenado en Países Bajos a 64 meses, queda en libertad bajo vigilancia electrónica mientras apela | En apelación |
| Nov-2024 | Quinto Circuito, Van Loon v. Treasury: los contratos inteligentes inmutables no son «propiedad» sancionable bajo la IEEPA | Firme |
| 8-ago-2022 | La OFAC sanciona a Tornado Cash y unas 40 direcciones | Revocada en 2025 |
La afirmación de que sus creadores «están en la cárcel» no es exacta. Lo exacto es que la responsabilidad penal de quien desarrolla software no custodio sigue en disputa a ambos lados del Atlántico.
3.2 El robo, a la luz del derecho venezolano
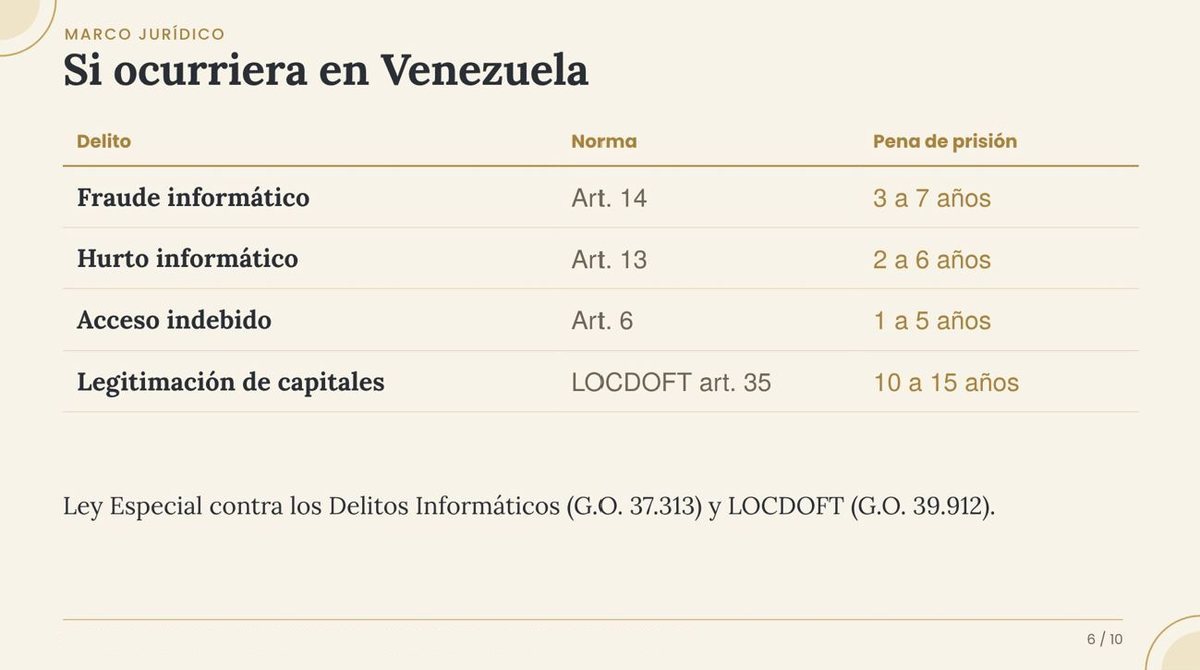
Si un hecho así ocurriera en Venezuela, o afectara a una víctima venezolana, la Ley Especial contra los Delitos Informáticos (G.O. N.º 37.313, 2001) ofrece varias figuras:
Fraude informático (art. 14, prisión de 3 a 7 años): obtener un provecho injusto en perjuicio ajeno mediante la manipulación de sistemas o de la información que contienen. El sitio clonado que capta la nota encaja en esta figura.
Hurto informático (art. 13, prisión de 2 a 6 años): apoderarse de bienes ajenos mediante el uso de tecnologías de información.
Acceso indebido (art. 6, prisión de 1 a 5 años), si hubo intrusión en sistemas de la víctima.
3.3 El dominio como activo jurídico
Un nombre de dominio no es una propiedad perpetua, sino un registro temporal que debe renovarse. Las políticas de ICANN para dominios genéricos prevén períodos de gracia y de redención tras el vencimiento; agotados, el nombre vuelve a estar disponible y cualquiera puede registrarlo. La vía para recuperarlo, la Política Uniforme de Resolución de Disputas (UDRP), exige acreditar derechos de marca y mala fe del registrante. Un proyecto sin titular ni marca registrada, como Tornado Cash tras la persecución de sus desarrolladores, queda sin herramientas para reclamarlo.
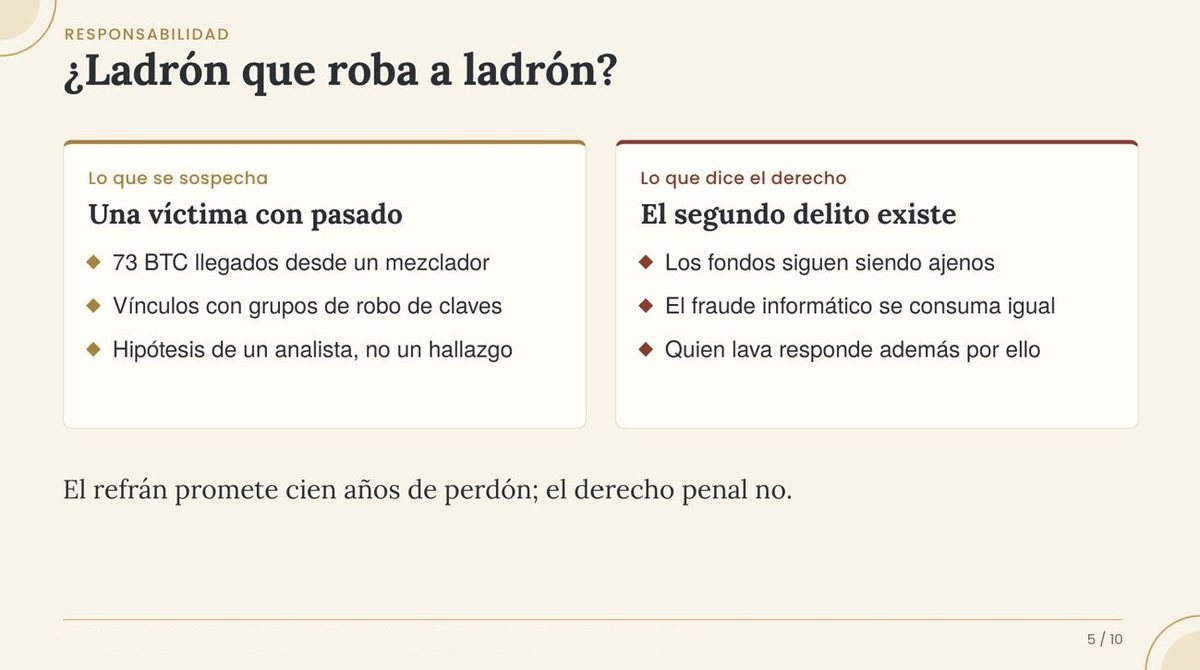
4. ¿Ladrón que roba a ladrón?
El refrán promete cien años de perdón, pero el derecho penal no lo reconoce. Desde la mirada del especialista en delitos informáticos, tres ideas ordenan el caso.
Primero: el segundo delito existe aunque la víctima sea sospechosa. Si los fondos tenían origen ilícito, no pertenecían a quien los depositó; pero tampoco al atacante. Siguen siendo bienes ajenos, y el fraude informático se consuma igual. Que la víctima no pueda reclamar no convierte al segundo autor en inocente.
Segundo: la víctima con fondos ilícitos no denuncia. Por eso estos robos rara vez llegan a un tribunal, y por eso son tan rentables. Quien opera sitios falsos lo sabe: elige como blanco a quien busca anonimato, porque es quien menos probabilidades tiene de acudir a la policía. En términos venezolanos, quien intentara ocultar el origen de fondos ilícitos mediante un mezclador incurriría además en la legitimación de capitales del artículo 35 de la LOCDOFT (prisión de 10 a 15 años).
Tercero: el usuario legítimo es el verdadero perjudicado. La privacidad financiera es legítima, y por eso el Tesoro levantó las sanciones. Pero el ecosistema de mezcladores atrae a delincuentes que, a su vez, atraen a otros delincuentes. Un usuario de buena fe que llega por un marcador viejo cae en la misma trampa, y le resultará difícil explicar ante su banco o su exchange por qué sus fondos pasaron por un mezclador.
¿Se puede recuperar algo? En cadena, los fondos son rastreables, pero no congelables por sí mismos: el ETH no tiene un emisor que pueda bloquearlo, a diferencia de USDT o USDC. Las vías reales de recuperación aparecen solo si el atacante envía los fondos a un exchange centralizado que responda a un requerimiento judicial. De ahí la importancia de preservar la evidencia desde el primer minuto.
5. Recomendaciones prácticas
Para usuarios
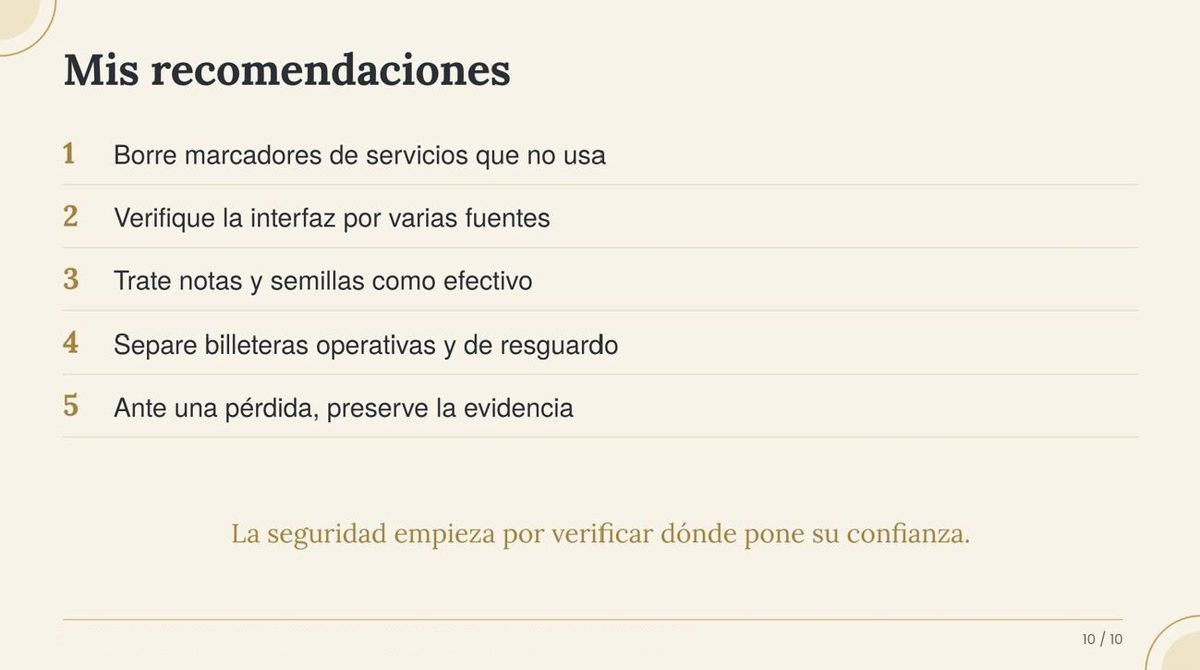
Trate cada visita a un servicio inactivo como una decisión nueva de confianza. Borre los marcadores de servicios que no usa y no confíe en enlaces guardados hace años.
Verifique la interfaz por varias fuentes activas. En protocolos descentralizados, compare el nombre ENS y el contenido IPFS anunciados por canales oficiales vigentes. 3. No confíe solo en la URL, el candado HTTPS, el contrato o la billetera de hardware. Ninguno de ellos detectó este ataque.
Trate las notas, frases semilla y claves como si fueran dinero en efectivo. Quien las tiene, tiene los fondos.
Haga depósitos de prueba, pero no se fíe de ellos. Un atacante puede dejar pasar la operación pequeña para cobrar la grande.
Separe billeteras. Una operativa con montos pequeños y otra de resguardo, idealmente con firma múltiple.
Ante una pérdida, preserve la evidencia de inmediato. Capture la pantalla del sitio, guarde la URL, los hashes de transacción y las direcciones involucradas, calcule el hash SHA-256 de cada archivo y documente la cadena de custodia.
Para empresas
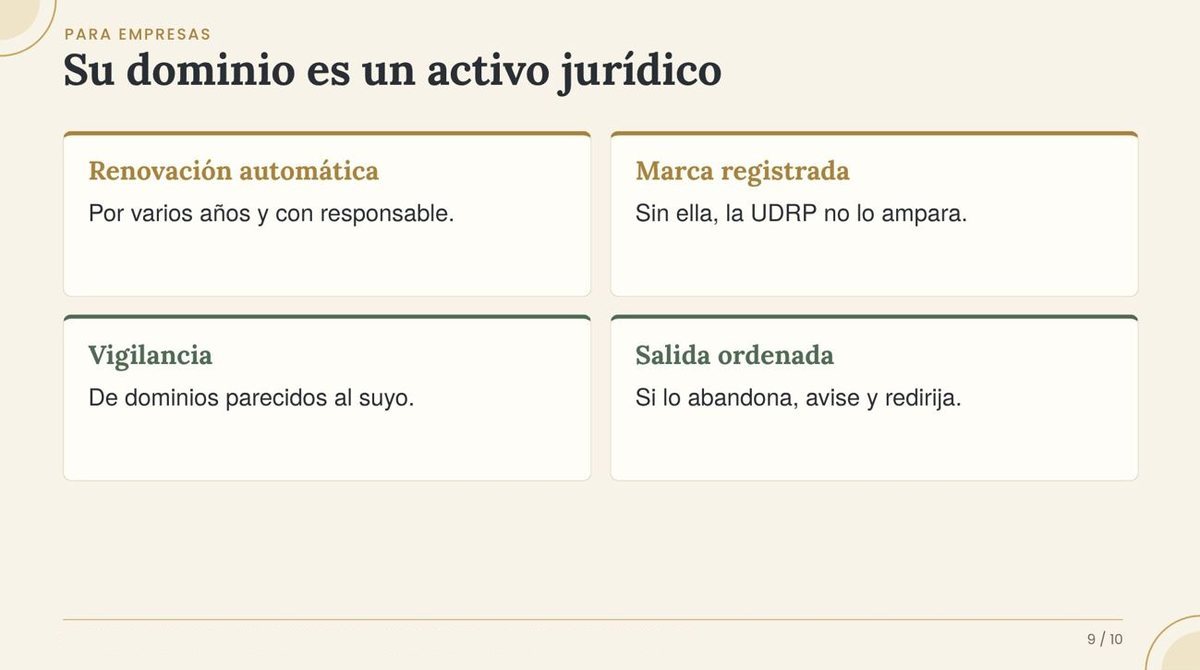
Su dominio es un activo jurídico. Actívele la renovación automática, regístrelo por varios años y asigne un responsable con respaldo.
Registre su marca. Sin marca registrada, la UDRP no le servirá para recuperar un dominio perdido.
Vigile dominios parecidos al suyo. Las variaciones como tornadorth.cash son el arma habitual del fraude.
Si abandona un dominio, comuníquelo. Avise a sus usuarios y rediríjalos antes de que el nombre caduque.
Conclusión
El caso del dominio caducado de Tornado Cash no revela una falla del código, sino del eslabón más humano de la cadena: la confianza en una dirección web. Que la víctima pudiera ser, a su vez, un actor ilícito no cambia la lección para el usuario honesto ni para la empresa: en el mundo digital, la seguridad empieza por verificar dónde se pone la confianza, y por cuidar los activos que parecen menores, como un nombre de dominio.
FinLegalTech Solutions, C.A. · Caracas, Venezuela
Fuentes
Wu Blockchain en X – reporte original (20-ago-2026)
Crypto Times – User Loses 1,010 ETH via Hijacked Tornado Cash Domain
crypto.news – Ethereum user loses 1,010 ETH to phishing
Efani – How an Old Official Domain Became the Trap (WHOIS y mecanismo)
Crypto Adventure – Tornado Cash Phishing Frontend Drains 1,010 ETH
BP Money – Golpe de phishing en Tornado Cash (análisis de Specter)
ForkLog – zkLend hacker claims loss of 2,930 ETH on phishing site
Venable – Treasury Lifts Sanctions on Tornado Cash
Decrypt – Jury finds Storm guilty of money transmitting (6-ago-2025)
Crypto Briefing – Roman Storm retrial postponed to April 2027
Crypto Daily – Alexey Pertsev officially out of prison (feb-2025)
Sobre el autor
Soy Andrés Elías Pérez Amundaraín, Doctorando UCAB, abogado especializado en derecho digital y criptoactivos, profesor universitario y Co-fundador de FinLegalTech Solutions. Fui Fiscal Auxiliar del Ministerio Público y abogado corporativo en sectores regulados como banca y telecomunicaciones.
En FinLegalTech Solutions asesoramos a usuarios, traders y empresas en bloqueos de cuentas y fondos en plataformas de criptoactivos, cumplimiento KYC/AML y preservación de evidencia digital.
Contacto: andres@finlegaltechsolutions.com · Instagram: @Dr.Cripto27
Este artículo tiene fines informativos y académicos y no constituye asesoría legal para un caso concreto.
Recibe la próxima edición en tu correo
Análisis jurídico y financiero sobre IA, criptoactivos y cumplimiento. Un correo cada dos semanas.
Puedes darte de baja con un clic.